Accueil      En circonscription      Sénat      Bilan de mandat      Revue de Presse          Parcours      Contact     
    

Médias – “Piratage de données : l’État face à l’urgence du sursaut” (La Tribune Dimanche, 23/08/2026)

La cyberattaque visant près de 700 000 contribuables sur le site de la DGFiP rappelle l’urgence de transposer NIS 2 pour renforcer la sécurité de l’État, mais aussi de préserver l’article 16 bis que j’ai fait adopté : introduire des failles volontaires dans les systèmes de chiffrement, c’est ouvrir une porte que les cybercriminels, comme les services étrangers, sauront exploiter.

Extrait de l’article :

NIS 2 (Net­work and Infor­ma­tion Secu­rity 2) a pour­tant été inté­grée au pro­jet de loi rela­tif à la rési­lience des infra­struc­tures cri­tiques et au ren­for­ce­ment de la cyber­sé­cu­rité, voté au Sénat en 2024, puis en com­mis­sion à l’Assem­blée natio­nale l’année sui­vante avant d’être blo­qué aux portes de l’hémi­cycle. Offi­ciel­le­ment pour des rai­sons d’agenda par­le­men­taire sur­chargé, offi­cieu­se­ment pour une rai­son plus poli­tique qui concerne l’article 16 bis de la loi, qui pré­voit l’inter­dic­tion des « back­doors » (portes d’entrée), ces failles volon­tai­re­ment inté­grées à un sys­tème de chif­fre­ment pour per­mettre à un tiers, sou­vent un ser­vice de ren­sei­gne­ment, d’accé­der aux com­mu­ni­ca­tions mal­gré le cryp­tage.

Selon plu­sieurs sources, la DGSI serait par­ti­cu­liè­re­ment défa­vo­rable à cet amen­de­ment. « Si vous met­tez une faille, vous pen­sez bien que vous n’allez pas être le seul à l’uti­li­ser… Vous met­tez encore une fois tout le monde en insé­cu­rité », explique son auteur, le séna­teur cen­triste Oli­vier Cadic.

Lire l’article du 23/08/2026 de Nelson Getten Piratage de données : l’État face à l’urgence du sursaut sur le site Pressreader
Médias – “La France est trop en retard sur la cybersécurité, l’Europe l’attaque en justice” (Siècle Digital, 09/07/2026)

Dans son article, Nicolas Dubet explique les raisons qui ont conduit la Commission européenne à prendre la décision rare de saisir la Cour de Justice de l’Union européenne (CJUE) contre la France pour non-transposition de la directive NIS2 sur la cybersécurité en temps et en heure.

Extrait :

Le retard de la France n’est pas uniquement dû à des problèmes bureaucratiques. En effet, il est actuellement accentué par une véritable lutte autour d’un projet de loi, le 16 bis. Introduit par le sénateur centriste Olivier Cadic, cet article de loi interdit explicitement « les portes dérobées » dans les outils de chiffrement informatiques comme par exemple les applications de messagerie pour garantir le niveau de sécurité maximal.

Cependant le ministère de l’Intérieur et la DGSI (Direction générale de la surveillance internationale) ont une vision très différente du problème. En effet, pour les services de lutte contre le narcotrafic et le terrorisme, les applications chiffrées utilisées par les criminels sont un obstacles majeurs et considèrent qu’un accès technique contrôlé (comme la présence d’une porte dérobée) est essentielle pour les futures enquêtes à venir.

De toute évidence la norme NIS2 ne peut être transposée actuellement tant que la France ne s’est pas mise d’accord politiquement et c’est précisément cette impasse qui a poussé la Commission européenne à poursuivre la France en justice.

Lire l’article La France est trop en retard sur la cybersécurité, l’Europe l’attaque en justice sur le site de Siècle Digital

Médias – « On ne joue pas avec la cybersécurité » : Bruxelles attaque la France en justice pour son retard sur la directive NIS 2 (La Tribune, 08/07/2026)

La France s’expose à des sanctions financières, commente Bogdan Bodnar dans son article, puisque que la Commission a décidé de saisir la Cour de Justice de l’Union européenne pour retard de transposition de la directive NIS2. Il pointe que « la faute incombe à l’exécutif qui cherche à revenir sur un article ciblant le chiffrement des messageries, malgré les réticences de plusieurs élus. »

Extrait :

NIS 2 doit faire passer le nombre d’acteurs régulés en France de 500 à plus de 15 000 (PME, hôpitaux, administrations, collectivités territoriales). En repoussant l’échéance, la France maintient ses infrastructures critiques dans la fragilité, selon plusieurs élus. Les députés Éric Bothorel (majorité présidentielle) et Philippe Latombe (Modem), ainsi que le sénateur Olivier Cadic (Union centriste), ont chacun critiqué ce retard, qui incombe en réalité largement à l’exécutif.

L’article 16 bis demeure le point de blocage central. Introduit par les parlementaires, notamment Olivier Cadic, cet article interdit les « backdoors », ou portes dérobées, dans les outils de chiffrement comme les messageries, afin de garantir une sécurité informatique absolue. Le ministère de l’Intérieur, alors dirigé par Bruno Retailleau, et la DGSI (le renseignement intérieur), engagés dans la lutte contre le narcotrafic et le terrorisme, y voyaient au contraire l’opportunité de surveiller des applications également utilisées par des criminels.

Lire l’article du 08/07/2026 « On ne joue pas avec la cybersécurité » : Bruxelles attaque la France en justice pour son retard sur la directive NIS 2 sur le site de La Tribune

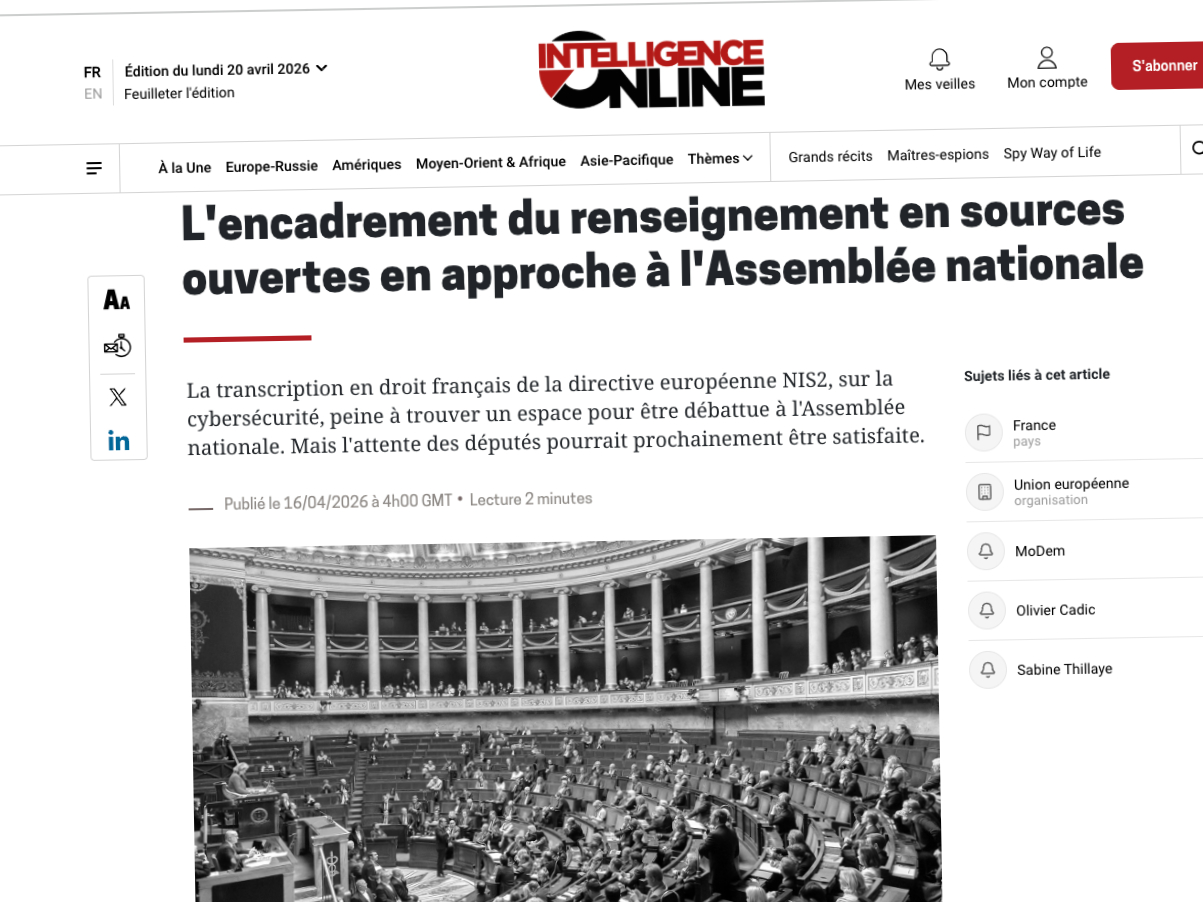
Médias – “L’encadrement du renseignement en sources ouvertes en approche à l’Assemblée nationale” (Intelligence Online, 16/04/2026)

Intelligence Online :

La transcription en droit français de la directive européenne NIS2, sur la cybersécurité, peine à trouver un espace pour être débattue à l’Assemblée nationale. Mais l’attente des députés pourrait prochainement être satisfaite.

L’OSINT, ou renseignement en sources ouvertes, doit faire d’ici à la fin de l’été l’objet de discussions à l’Assemblée nationale française pour poser un cadre juridique à son exercice (IO du 13/04/26). Celles-ci s’inscrivent dans le contexte du projet de loi portant sur la transposition de la directive européenne Network and Information Security 2 (NIS2, IO du 08/11/21) visant à renforcer la cybersécurité au sein de l’Union européenne.

Cette étape marquera la fin d’un long chemin de croix pour les parlementaires qui voient le texte bloqué depuis plusieurs mois au Palais Bourbon en raison d’un agenda surchargé. Plus que l’embouteillage des textes, des députés soupçonnent aussi un blocage de l’exécutif qui rechigne à inscrire le projet de loi à l’ordre du jour à cause d’une disposition anti-backdoors introduite au Sénat par le sénateur centriste Olivier Cadic en mars 2025 (IO du 15/07/25).

(…)

La France fait partie des mauvais élèves de l’Union européenne à n’avoir pas encore transposé la directive NIS2 dans leur droit national, près de quatre ans après l’adoption du texte par les États membres. Elle partage ce statut avec l’Estonie, les Pays-Bas, l’Irlande, l’Espagne et le Luxembourg. Selon les règles européennes, cette procédure aurait dû être réalisée au plus tard le 17 octobre 2024.

Lire l’article L’encadrement du renseignement en sources ouvertes en approche à l’Assemblée nationale, publié sur le site Intelligence Online, le 16 avril 2026