

 “C’est un blocage législatif aux conséquences désastreuses. La France n’a toujours pas transposé la directive européenne NIS 2 sur la cybersécurité. En cause : une lutte sourde entre certains parlementaires et les services de renseignement sur l’accès aux messageries chiffrées.”
Géraldine Hallot, de la cellule investigation de Radio France, a réalisé un remarquable point de situation sur le retard pris par la France dans la transposition de la directive européenne NIS 2.
Lire l’article Cybersécurité : l’embarrassant blocage législatif qui empêche la France d’être bien protégée sur le site Franceinfo
Extrait :
Une directive qui aurait dû être appliquée depuis fin 2024
Mais la France, contrairement aux autres pays européens, n’applique pas la directive NIS 2. Elle aurait dû la transposer dans le droit français avant la date limite fixée à octobre 2024. Or le projet de loi relatif à la résilience des infrastructures critiques, qui lui sert de véhicule législatif, n’est toujours pas adopté.
Il a été voté par les sénateurs en mars 2025, mais pas par les députés. De l’avis de nombreux experts, si NIS 2 était en vigueur, les cyberattaques de ces derniers mois auraient été moins nombreuses et moins spectaculaires. “Il y a urgence“, dit ainsi Jean-Sylvain Chavanne. La Commission européenne a d’ailleurs saisi la Cour de justice de l’UE(Nouvelle fenêtre) et demande des sanctions financières contre la France pour non-transposition de la directive.
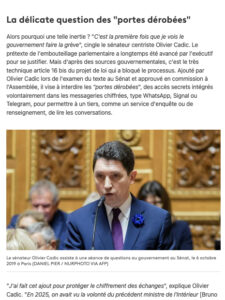 La délicate question des “portes dérobées”
Alors pourquoi une telle inertie ? “C’est la première fois que je vois le gouvernement faire la grève“, cingle le sénateur centriste Olivier Cadic. Le prétexte de l’embouteillage parlementaire a longtemps été avancé par l’exécutif pour se justifier. Mais d’après des sources gouvernementales, c’est le très technique article 16 bis du projet de loi qui a bloqué le processus. Ajouté par Olivier Cadic lors de l’examen du texte au Sénat et approuvé en commission à l’Assemblée, il vise à interdire les “portes dérobées”, des accès secrets intégrés volontairement dans les messageries chiffrées, type WhatsApp, Signal ou Telegram, pour permettre à un tiers, comme un service d’enquête ou de renseignement, de lire les conversations.
“J’ai fait cet ajout pour protéger le chiffrement des échanges“, explique Olivier Cadic. “En 2025, on avait vu la volonté du précédent ministre de l’Intérieur [Bruno Retailleau] d’ouvrir une brèche dans le chiffrement dans le cadre de la loi narcotrafic avec l’idée de pouvoir mettre en place des portes dérobées dans les messageries chiffrées.”



0 Commentaire
Publiez votre commentaire