

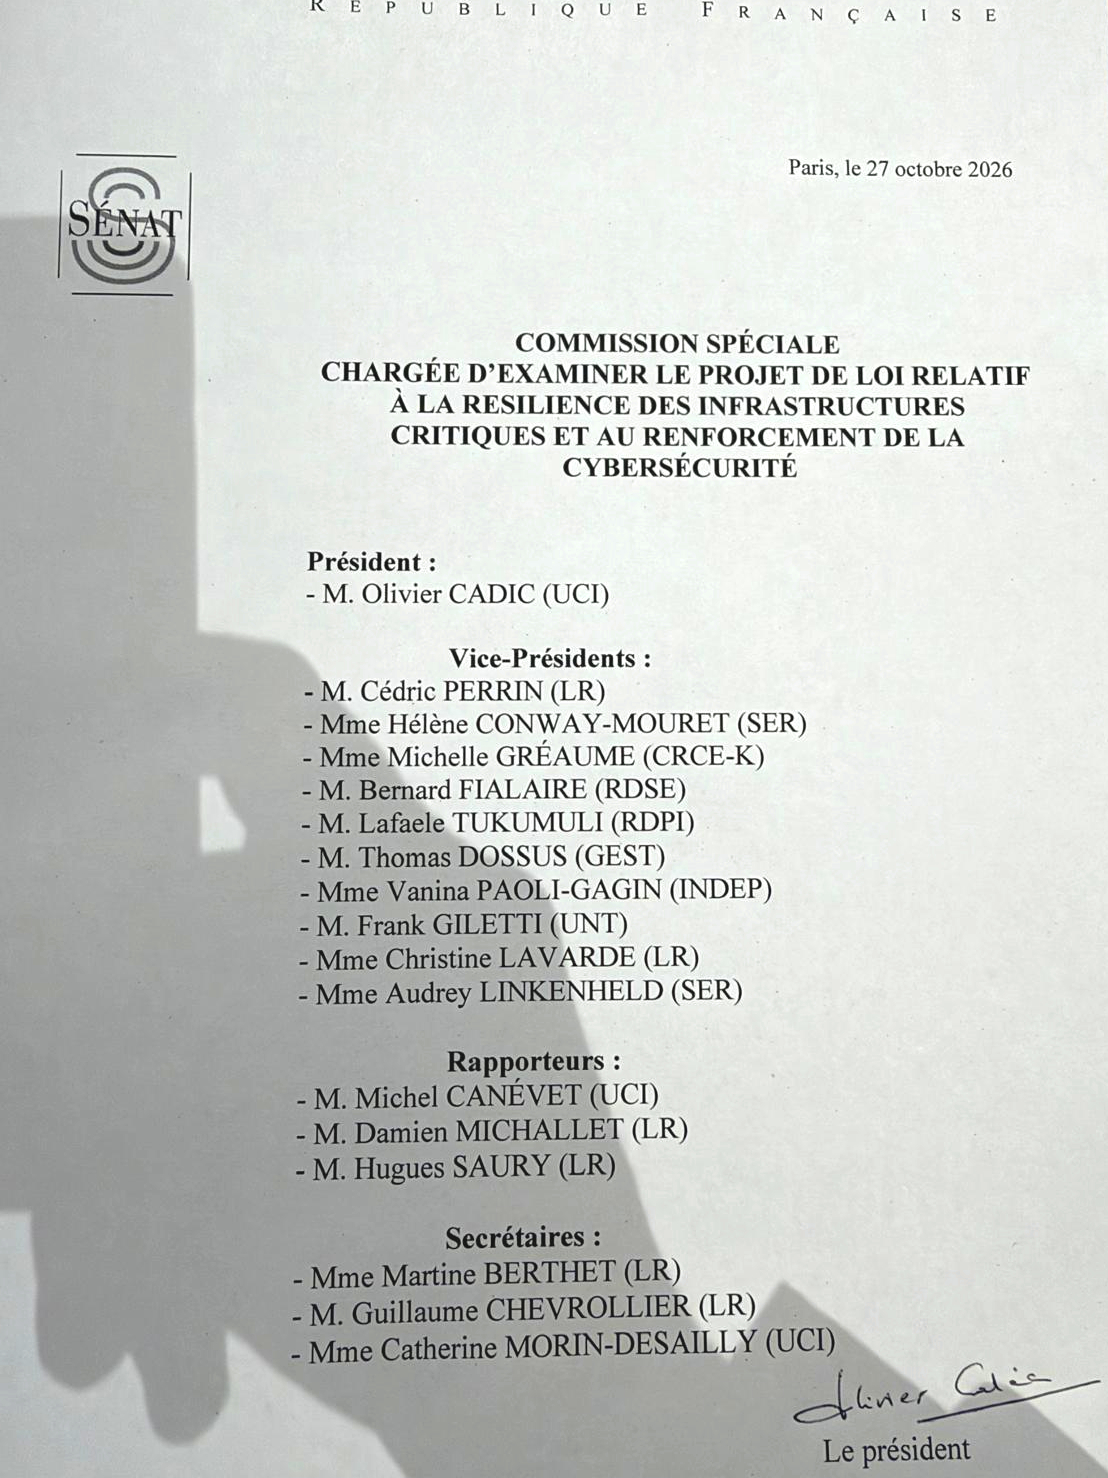
 La commission spéciale du Sénat chargée d’examiner le projet de loi relatif « à la résilience des infrastructures critiques et au renforcement de la cybersécurité » m’a reconduit ce 27 octobre à sa présidence.
Je serai accompagné des trois rapporteurs désignés : Michel Canevet (UCI), Damien Michallet (LR) et Hugues Saury (LR).
Créée le 12 novembre 2024, elle avait été chargée de conduire l’examen d’un texte particulièrement stratégique, transposant trois directives européennes majeures : REC sur la résilience des entités critiques, NIS2 sur la cybersécurité et DORA sur la résilience opérationnelle numérique du secteur financier.
Ces trois directives auraient dû être transposées avant le 17 octobre 2024, soit au moment du dépôt du projet de loi au Sénat. Nous avons donc commencé nos travaux hors délais, mais ce n’était qu’un début : alors que le Sénat a adopté le projet de loi le 12 mars 2025, celui-ci n’a toujours pas été examiné par l’Assemblée nationale en séance publique !
La commission spéciale de l’Assemblée a pourtant bien adopté un texte le 10 septembre 2025, mais celui-ci n’a toujours pas été inscrit à l’ordre du jour de la séance plénière. L’examen du texte était enfin prévu au début de ce mois d’octobre 2026, mais il a été de nouveau retiré de l’ordre du jour de l’Assemblée en raison de la durée des débats de la proposition de loi apportant une réponse intégrale au phénomène des violences sexuelles et sexistes contre les femmes et les enfants. Un examen courant novembre est désormais évoqué, mais sans aucune certitude à ce stade…
 Résultat : nous avons désormais accumulé plus de deux ans de retard dans la transposition de ces directives, ce qui nous vaut une procédure devant la Cour de justice de l’Union européenne, à l’instar de trois autres États retardataires. La Commission a annoncé le 8 juillet dernier qu’elle réclamait l’imposition d’amendes « consistant en une somme forfaitaire et des astreintes journalières jusqu’à la notification de la transposition complète » de la directive NIS 2.
Le plus grave est que ces textes sont indispensables pour élever le niveau de cybersécurité de nos entités critiques, de nos entreprises ou bien encore de nos collectivités territoriales, dans un contexte où les cyberattaques, parfois dopées à l’intelligence artificielle, et les fuites massives de données se multiplient. Pensez aux fuites de données gravissimes qui ont touché l’Agence nationale des titres sécurisés (ANTS) et la direction générale des Finances publiques ces derniers mois ou à la cyberattaque qui a frappé les systèmes de réfrigération de centaines de supermarchés en France dans la nuit du 11 au 12 octobre dernier.
Il me paraît primordial que nous maintenions la pression sur le gouvernement afin que ce projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité soit inscrit à l’ordre du jour de l’Assemblée nationale dans les meilleurs délais et que la réunion de la commission mixte paritaire sur ce texte soit convoquée dans la foulée. Il faut absolument aboutir d’ici février 2027.
Merci à mes collègues pour leur confiance. Cette nouvelle étape sera conduite avec la même exigence : renforcer concrètement la résilience de notre pays face à des menaces devenues systémiques.



0 Commentaire
Publiez votre commentaire