Accueil      En circonscription      Sénat      Bilan de mandat      Revue de Presse          Parcours      Contact     
    

Ingérences étrangères (2/2) : pourquoi attendre d’identifier les manipulateurs pour agir ? – Vidéo (2’02)

Une manipulation de l’information peut faire des dégâts bien avant que ses commanditaires soient identifiés. Le Brexit doit nous servir d’avertissement.

Au Sénat, j’ai soutenu l’amendement de Laurent Lafon pour permettre au juge d’intervenir contre une manipulation massive, sans devoir établir au préalable un lien présumé avec une puissance étrangère.

Je regrette son rejet : à vouloir identifier les manipulateurs avant d’agir, nous risquons de rendre ce texte inopérant.

▶️ Mon intervention en 2 minutes 02.

VERBATIM de mon intervention

Je soutiens à l’amendement de mon collègue Lafon, car une manipulation de l’information peut produire ses effets bien avant que nous n’ayons identifié ceux qui l’organisent.

L’exemple du Brexit doit nous servir d’avertissement. Le Premier ministre britannique vient de confirmer avoir été informé d’une ingérence russe dans le référendum de 2016. Dès 2020, la commission parlementaire britannique chargée du renseignement dénonçait les lacunes des investigations. Dix ans après le vote, la question reste au cœur du débat public.
Toutefois, les responsabilités ne se trouvent pas seulement à Moscou. Des responsables politiques nationaux ont, par cynisme électoral, porté et relayé des mensonges énormes.
Souvenons-nous des 350 millions de livres prétendument versés chaque semaine à Bruxelles, présentés comme des sommes disponibles pour financer le système britannique de santé !

Malgré l’avertissement de l’autorité statistique, cet argument a continué à être utilisé. Cela ne prouve pas que ses promoteurs agissaient pour le compte d’une puissance étrangère. C’est précisément le problème : une manipulation peut servir les objectifs d’un État hostile, sans que l’existence d’un lien puisse être rapidement établie.

Dès lors, pourquoi subordonner alors l’intervention du juge à des raisons plausibles de penser que la diffusion est réalisée pour le compte d’un acteur étranger, lorsque toutes les autres conditions de gravité sont réunies ?

Cet amendement permettrait de maintenir des exigences fortes : des faits manifestement inexacts ou trompeurs ; une diffusion délibérée, massive et artificielle ou automatisée ; une menace grave et imminente pour les intérêts fondamentaux de notre pays.

Le juge ne pourrait prescrire que des mesures nécessaires et proportionnées. Nous ne lui demandons pas d’arbitrer les opinions politiques ; nous lui donnons les moyens de faire cesser une manipulation caractérisée, sans attendre d’en démêler tous les commanditaires.

À mes yeux, le Brexit nous a tous affaiblis, Britanniques comme Européens. N’attendons pas de constater les dégâts pour nous donner les moyens d’agir. Je vous invite à adopter cet amendement.

Ingérences étrangères (1/2) : Désinformation : quand des responsables politiques servent de relais – Vidéo (2’13)

Pour affaiblir une démocratie, il suffit parfois de lui faire perdre confiance en elle-même.

Des campagnes chinoises dénoncées en 2020 à la création de Viginum, notre réponse s’organise. Mais que se passe-t-il lorsque des responsables politiques français relaient ces manipulations ?

Au Sénat, j’ai rappelé notre double responsabilité : combattre les ingérences étrangères et refuser de leur servir de relais.

▶️ Mon intervention en 2 minutes 06.

VERBATIM de mon intervention

Monsieur le président, monsieur le ministre, mes chers collègues, ce texte visant à lutter contre les ingérences étrangères répond à une menace contre laquelle nous alertions dès 2020. En avril de cette année là, j’avais déposé au mois de juin de cette année-là avec notre ancien collègue Rachel Mazuir, j’avais demandé la création d’une force de réaction cyber contre les campagnes de désinformation étrangères. Pourquoi ? Parce qu’au moment où nos soignants se battaient pour sauver des vies, le site de l’ambassade de Chine diffusait des accusations scandaleuses : les personnels de nos Ehpad auraient déserté leurs établissements, laissant mourir les résidents de faim et de maladie. Mesurez la violence de ces accusations pour les soignants et pour les familles !

Notre rapport décrivait une stratégie visant à occulter les défaillances initiales des autorités chinoises, à promouvoir leur modèle et à dénigrer les démocraties. L’année suivante, le 13 juillet 2021, le Gouvernement créait Viginum, répondant à l’exigence que nous avions formulée. Je veux saluer le travail de ces équipes. Toutefois, détecter et documenter une opération ne suffit pas toujours à en interrompre les effets : il faut aussi pouvoir agir. Le présent texte vient renforcer nos moyens juridiques pour ce faire.

Mes chers collègues, certaines puissances étrangères cherchent à rompre la confiance des citoyens dans notre système démocratique. Elles exploitent nos fractures, discréditent nos institutions et nourrissent la suspicion pour détruire les démocraties de l’intérieur. Des responsables politiques nationaux font parfois leur jeu, par opportunisme, par cynisme ou en relayant sans vérification des accusations qui servent leur camp. Ils contribuent à fragiliser la confiance dont notre démocratie a besoin.

Notre responsabilité est donc double : combattre les opérations étrangères et refuser de leur servir de relais.

Tout l’enjeu résidera dans la bonne application de ce texte : détecter rapidement, établir les faits et agir efficacement, sous le contrôle du juge et dans le respect des libertés. Nous devons veiller à ce que ces dispositions deviennent une protection effective de notre débat public.

Défendre la démocratie exige des moyens, de la vigilance et le sens de la responsabilité politique.

PLF 2027 – Cyberattaques : les armées appelées en renfort ? – Vidéo Q/R (3’17)

Administrations, entreprises stratégiques : les cyberattaques se multiplient. Mobilisons-nous toutes les compétences de l’État pour y répondre ?

Ce 27 octobre, j’ai interrogé Catherine Vautrin, ministre des Armées et des Anciens combattants, sur l’appui du ComCyber à l’ANSSI et les moyens prévus pour 2027. La ministre annonce un plan d’action interministériel en préparation.

▶️ Écoutez sa réponse à ma question — 3 minutes 17.


Voir l’intégralité de l’audition sur le site du Sénat

VERBATIM de mon intervention

Madame la Ministre, nous allons pouvoir préciser votre réponse concernant la cyber.

La loi de programmation militaire prévoyait que le ComCyber puisse venir en renfort du SGDSN et de l’ANSSI en cas de crise. L’ANSSI partage d’ailleurs des locaux à Rennes avec les armées.

Cet été, plusieurs administrations civiles ont été victimes de cyberattaques, vous l’avez mentionné. Ces attaques posent une question : face à leur multiplication, mobilisons-nous toutes les compétences dont dispose l’État ?

Le ComCyber a-t-il été sollicité pour venir en appui du SGDSN et de l’ANSSI lors de ces attaques ?

Compte tenu également de l’exposition des entreprises de la BITD aux cyberattaques, est-ce que l’expertise de votre ministère est mise à contribution pour appuyer l’Anssi qui ne semble pas à elle-seule en mesure de sécuriser tous les ministères ?

Quels moyens et quel cadre de coopération prévoyez-vous dans le budget 2027 pour rendre cet appui possible ?

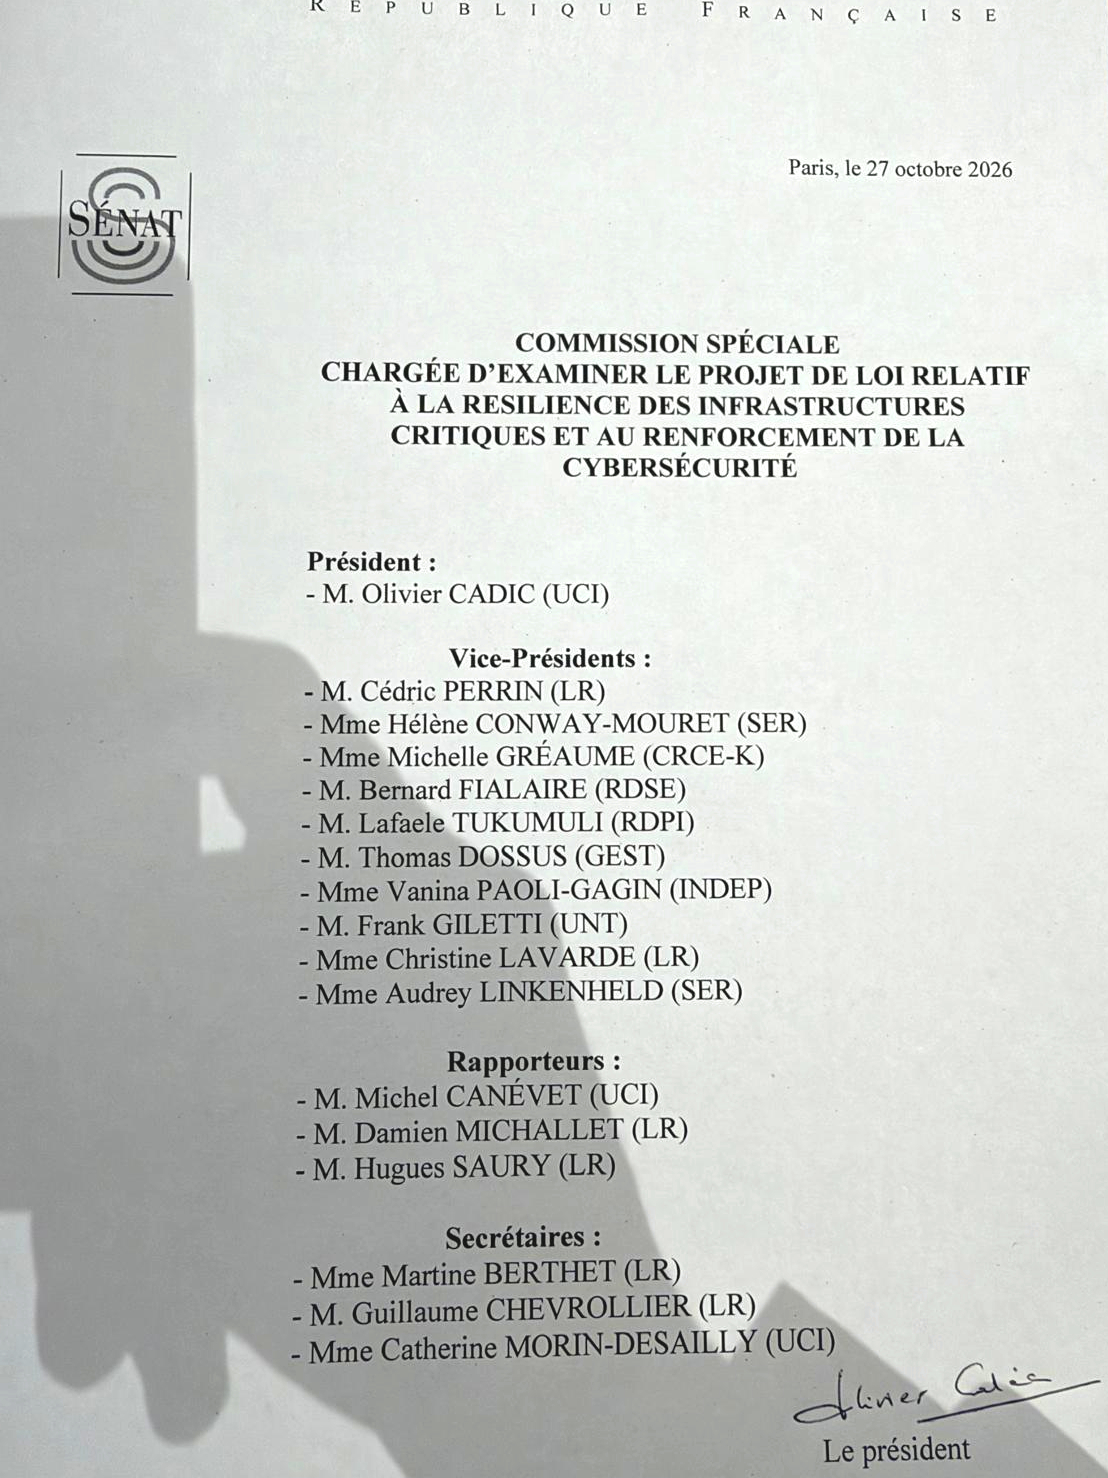
Résilience et cybersécurité – Reconduit à la présidence de la commission spéciale

La commission spéciale du Sénat chargée d’examiner le projet de loi relatif « à la résilience des infrastructures critiques et au renforcement de la cybersécurité » m’a reconduit ce 27 octobre à sa présidence.

Je serai accompagné des trois rapporteurs désignés : Michel Canevet (UCI), Damien Michallet (LR) et Hugues Saury (LR).

Créée le 12 novembre 2024, elle avait été chargée de conduire l’examen d’un texte particulièrement stratégique, transposant trois directives européennes majeures : REC sur la résilience des entités critiques, NIS2 sur la cybersécurité et DORA sur la résilience opérationnelle numérique du secteur financier.

Ces trois directives auraient dû être transposées avant le 17 octobre 2024, soit au moment du dépôt du projet de loi au Sénat. Nous avons donc commencé nos travaux hors délais, mais ce n’était qu’un début : alors que le Sénat a adopté le projet de loi le 12 mars 2025, celui-ci n’a toujours pas été examiné par l’Assemblée nationale en séance publique !

La commission spéciale de l’Assemblée a pourtant bien adopté un texte le 10 septembre 2025, mais celui-ci n’a toujours pas été inscrit à l’ordre du jour de la séance plénière. L’examen du texte était enfin prévu au début de ce mois d’octobre 2026, mais il a été de nouveau retiré de l’ordre du jour de l’Assemblée en raison de la durée des débats de la proposition de loi apportant une réponse intégrale au phénomène des violences sexuelles et sexistes contre les femmes et les enfants. Un examen courant novembre est désormais évoqué, mais sans aucune certitude à ce stade…

Résultat : nous avons désormais accumulé plus de deux ans de retard dans la transposition de ces directives, ce qui nous vaut une procédure devant la Cour de justice de l’Union européenne, à l’instar de trois autres États retardataires. La Commission a annoncé le 8 juillet dernier qu’elle réclamait l’imposition d’amendes « consistant en une somme forfaitaire et des astreintes journalières jusqu’à la notification de la transposition complète » de la directive NIS 2.

Le plus grave est que ces textes sont indispensables pour élever le niveau de cybersécurité de nos entités critiques, de nos entreprises ou bien encore de nos collectivités territoriales, dans un contexte où les cyberattaques, parfois dopées à l’intelligence artificielle, et les fuites massives de données se multiplient. Pensez aux fuites de données gravissimes qui ont touché l’Agence nationale des titres sécurisés (ANTS) et la direction générale des Finances publiques ces derniers mois ou à la cyberattaque qui a frappé les systèmes de réfrigération de centaines de supermarchés en France dans la nuit du 11 au 12 octobre dernier.

Il me paraît primordial que nous maintenions la pression sur le gouvernement afin que ce projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité soit inscrit à l’ordre du jour de l’Assemblée nationale dans les meilleurs délais et que la réunion de la commission mixte paritaire sur ce texte soit convoquée dans la foulée. Il faut absolument aboutir d’ici février 2027.

Merci à mes collègues pour leur confiance. Cette nouvelle étape sera conduite avec la même exigence : renforcer concrètement la résilience de notre pays face à des menaces devenues systémiques.

PLF 2027 – Cybersécurité (SGDSN, ANSSI et VIGINUM) – Questions sur les failles et responsabilités – Vidéo Q/R (11’55)

Des millions de données personnelles compromises, des administrations attaquées à répétition… et personne pour en répondre.

Ce 21 octobre, notre commission a auditionné Nicolas Roche, secrétaire général du SGDSN, Vincent Strubel, directeur général de l’ANSSI, et Anne-Sophie Dhiver, cheffe adjointe de Viginum.

Depuis dix ans je suis rapporteur des crédits du programme 129, j’ai donc accompagné la montée en puissance de l’ANSSI et salué ses succès. Mais les cyberattaques à répétition contre les administrations révèlent une réalité préoccupante : les règles de sécurité existent (RGS-Référentiel général de sécurité et PSSIE- politique de sécurité des systèmes d’information de l’Etat), mais leur application et leur contrôle restent défaillants.

En fin d’audition Nicolas Roche a défendu le rôle des technocrates : « Nous sommes des fonctionnaires et, j’en profite pour le dire, des technocrates. J’assume le caractère très positif de ce terme. Je pense que l’état a besoin de techniciens et c’est ce que nous sommes pour l’état et dira à l’autorité politique ce que nous estimons être la hiérarchie des priorités que nous devons mettre en œuvre (…) et je suis convaincu que le modèle de cybersécurité qu’on a mis en place depuis maintenant 15 ans et dans lequel l’ANSSI a un rôle central est le bon ».

Les technocrates savent donc dire aux élus ce qu’ils doivent faire. Mais lorsque tout va mal, c’est le politique qui doit en assumer les conséquences. Difficile de comprendre la chaine de responsabilités à l’issue de l’audition et la pertinence de cet exercice qui ne permet pas de réagir aux réponses de l’administration.

Voir l’intégralité de l’audition sur le site du Sénat

VERBATIM de mon intervention

M. le Secrétaire général,

Depuis 10 ans que la commission m’a confié le suivi des crédits du programme 129, j’ai accompagné la montée en puissance de l’ANSSI dans la lutte contre les menaces cyber. J’en ai salué les succès, notamment lors des Jeux olympiques de 2024, mais j’ai aussi soulevé des interrogations sur son articulation avec le GIP Acyma en charge de cybermalveillance, avec les centres de réponse aux crises cyber en régions. Avec mon collègue co-rapporteur Michaël Vallet, avant le renouvellement sénatorial, nous avions alerté sur le fait que le réseau de supervision de l’ANSSI ne couvrait pas tous les ministères.

L’actualité de cet été a éclairé d’une lumière crue les défaillances de l’État dans la protection de ses applications les plus sensibles : entre juin et août, le système d’information de la direction générale des finances publiques a subi trois intrusions successives majeures via une usurpation d’identifiants légitimes (aucune faille logicielle complexe n’a été exploitée). L’attaque a visé 678 000 comptes au total, compromettant les données de particuliers et de professionnels. Cela s’ajoute aux attaques de l’Urssaf en janvier impactant les données de 12 millions de salariés ; au vol et la publication sur le dark web de 2,1 millions de dossiers de ressortissants étrangers détenus par l’Office français de l’immigration et de l’intégration ; et à la compromission de données (passeports, cartes d’identité, cartes grises) dans les systèmes de l’Agence Nationale des Titres Sécurisés. Sans compter l’an dernier les intrusions dans des systèmes du ministère de l’Intérieur.

Cela pose de nombreuses questions :

– Quelles ont été les responsabilités respectives de l’ANSSI et des ministères concernés dans ces failles de sécurité ? Au-delà des excuses du ministre des Comptes publics sur les défaillances et les responsabilités, après un tel fiasco, comment accepter zéro responsable, zéro démission ?
– Un article du Canard enchaîné a révélé que l’ANSSI elle-même avait été attaquée, début août. Les victimes ont-elles été notifiées et pourquoi n’y a-t-il pas eu de transparence sur cet événement ? Avez-vous porté plainte ? La CNIL a-t-elle été saisie dans les délais ?
– Quels enseignements tirez-vous de ces séquences ? A mon sens, elles ne sont pas liées au retard pris sur la transposition de NIS 2. Ces services de l’État, opérateurs d’importance vitale sont déjà sous le contrôle de l’ANSSI. Le Référentiel général de sécurité et la politique de sécurité des systèmes d’information de l’Etat imposent depuis plus de 10 ans des mesures de sécurité numérique aux administrations centrales. Les fuites récurrentes montrent que ces textes ne sont ni appliqués, ni contrôlés. Monsieur le secrétaire général, il parait inadmissible qu’aucun directeur ne soit sanctionné, tant au niveau des ministères, tant au niveau de l’ANSSI. Avec quelle crédibilité l’Etat peut-il envisager d’imposer de nouvelles règles et des sanctions aux acteurs privés dans le cadre de NIS2 lorsqu’il ne fait pas respecter ses propres règles.

Le 12 octobre le CERT.FR a publié une alerte sur les vulnérabilités des systèmes de régulation du fabricant danois DANFOSS, c’était le lendemain de l’attaque qui a rompu la chaîne du froid de plusieurs dizaines de supermarchés. DANFOSS avait publié ces vulnérabilités dès 2023, puis en mars et août 2025. Une alerte après l’attaque pour des vulnérabilités connues depuis des années, je vous le demande : à quoi sert aujourd’hui le CERT.FR ?

Par ailleurs, l’agence avait lancé un portail « mes-services-cyber » destiné aux entreprises et collectivités qui se positionne en concurrence du 17cyber et de Cybermalveillance dont c’est la mission, pourquoi ?

Enfin, concernant Viginum, j’ai bien noté que le service avait identifié 4 actions d’ingérences étrangères lors de la campagne des municipales. Mais mesurez-vous l’effet de ces ingérences ? Comment expliquez-vous que certains candidats voient leur notoriété démultipliée par Tik Tok ?

Médias – Olivier Cadic : “C’est la première fois que je vois le gouvernement faire la grève” (Franceinfo, 01/10/2026)

“C’est un blocage législatif aux conséquences désastreuses. La France n’a toujours pas transposé la directive européenne NIS 2 sur la cybersécurité. En cause : une lutte sourde entre certains parlementaires et les services de renseignement sur l’accès aux messageries chiffrées.”

Géraldine Hallot, de la cellule investigation de Radio France, a réalisé un remarquable point de situation sur le retard pris par la France dans la transposition de la directive européenne NIS 2.

Lire l’article Cybersécurité : l’embarrassant blocage législatif qui empêche la France d’être bien protégée sur le site Franceinfo

Extrait :

Une directive qui aurait dû être appliquée depuis fin 2024

Mais la France, contrairement aux autres pays européens, n’applique pas la directive NIS 2. Elle aurait dû la transposer dans le droit français avant la date limite fixée à octobre 2024. Or le projet de loi relatif à la résilience des infrastructures critiques, qui lui sert de véhicule législatif, n’est toujours pas adopté.

Il a été voté par les sénateurs en mars 2025, mais pas par les députés. De l’avis de nombreux experts, si NIS 2 était en vigueur, les cyberattaques de ces derniers mois auraient été moins nombreuses et moins spectaculaires. “Il y a urgence“, dit ainsi Jean-Sylvain Chavanne. La Commission européenne a d’ailleurs saisi la Cour de justice de l’UE(Nouvelle fenêtre) et demande des sanctions financières contre la France pour non-transposition de la directive.

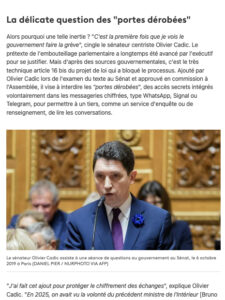
La délicate question des “portes dérobées”

Alors pourquoi une telle inertie ? “C’est la première fois que je vois le gouvernement faire la grève“, cingle le sénateur centriste Olivier Cadic. Le prétexte de l’embouteillage parlementaire a longtemps été avancé par l’exécutif pour se justifier. Mais d’après des sources gouvernementales, c’est le très technique article 16 bis du projet de loi qui a bloqué le processus. Ajouté par Olivier Cadic lors de l’examen du texte au Sénat et approuvé en commission à l’Assemblée, il vise à interdire les “portes dérobées”, des accès secrets intégrés volontairement dans les messageries chiffrées, type WhatsApp, Signal ou Telegram, pour permettre à un tiers, comme un service d’enquête ou de renseignement, de lire les conversations.

“J’ai fait cet ajout pour protéger le chiffrement des échanges“, explique Olivier Cadic. “En 2025, on avait vu la volonté du précédent ministre de l’Intérieur [Bruno Retailleau] d’ouvrir une brèche dans le chiffrement dans le cadre de la loi narcotrafic avec l’idée de pouvoir mettre en place des portes dérobées dans les messageries chiffrées.”

Médias – “La France est trop en retard sur la cybersécurité, l’Europe l’attaque en justice” (Siècle Digital, 09/07/2026)

Dans son article, Nicolas Dubet explique les raisons qui ont conduit la Commission européenne à prendre la décision rare de saisir la Cour de Justice de l’Union européenne (CJUE) contre la France pour non-transposition de la directive NIS2 sur la cybersécurité en temps et en heure.

Extrait :

Le retard de la France n’est pas uniquement dû à des problèmes bureaucratiques. En effet, il est actuellement accentué par une véritable lutte autour d’un projet de loi, le 16 bis. Introduit par le sénateur centriste Olivier Cadic, cet article de loi interdit explicitement « les portes dérobées » dans les outils de chiffrement informatiques comme par exemple les applications de messagerie pour garantir le niveau de sécurité maximal.

Cependant le ministère de l’Intérieur et la DGSI (Direction générale de la surveillance internationale) ont une vision très différente du problème. En effet, pour les services de lutte contre le narcotrafic et le terrorisme, les applications chiffrées utilisées par les criminels sont un obstacles majeurs et considèrent qu’un accès technique contrôlé (comme la présence d’une porte dérobée) est essentielle pour les futures enquêtes à venir.

De toute évidence la norme NIS2 ne peut être transposée actuellement tant que la France ne s’est pas mise d’accord politiquement et c’est précisément cette impasse qui a poussé la Commission européenne à poursuivre la France en justice.

Lire l’article La France est trop en retard sur la cybersécurité, l’Europe l’attaque en justice sur le site de Siècle Digital

Médias – « On ne joue pas avec la cybersécurité » : Bruxelles attaque la France en justice pour son retard sur la directive NIS 2 (La Tribune, 08/07/2026)

La France s’expose à des sanctions financières, commente Bogdan Bodnar dans son article, puisque que la Commission a décidé de saisir la Cour de Justice de l’Union européenne pour retard de transposition de la directive NIS2. Il pointe que « la faute incombe à l’exécutif qui cherche à revenir sur un article ciblant le chiffrement des messageries, malgré les réticences de plusieurs élus. »

Extrait :

NIS 2 doit faire passer le nombre d’acteurs régulés en France de 500 à plus de 15 000 (PME, hôpitaux, administrations, collectivités territoriales). En repoussant l’échéance, la France maintient ses infrastructures critiques dans la fragilité, selon plusieurs élus. Les députés Éric Bothorel (majorité présidentielle) et Philippe Latombe (Modem), ainsi que le sénateur Olivier Cadic (Union centriste), ont chacun critiqué ce retard, qui incombe en réalité largement à l’exécutif.

L’article 16 bis demeure le point de blocage central. Introduit par les parlementaires, notamment Olivier Cadic, cet article interdit les « backdoors », ou portes dérobées, dans les outils de chiffrement comme les messageries, afin de garantir une sécurité informatique absolue. Le ministère de l’Intérieur, alors dirigé par Bruno Retailleau, et la DGSI (le renseignement intérieur), engagés dans la lutte contre le narcotrafic et le terrorisme, y voyaient au contraire l’opportunité de surveiller des applications également utilisées par des criminels.

Lire l’article du 08/07/2026 « On ne joue pas avec la cybersécurité » : Bruxelles attaque la France en justice pour son retard sur la directive NIS 2 sur le site de La Tribune

Médias – “Risques cyber : l’ère de l’industrialisation” (La Tribune de l’Assurance, 03/07/2026)

Merci à Louis Guarino, journaliste à La Tribune de l’Assurance, d’avoir recueilli mon analyse dans son dossier “Risques cyber : l’ère de l’industrialisation”.

Face à l’explosion des cyberattaques, ce dossier met en lumière les nouveaux défis auxquels sont confrontés les assureurs et les entreprises, entre prévention, résilience et adaptation aux exigences de la réglementation européenne, notamment DORA et NIS2. Un éclairage particulièrement utile sur un enjeu stratégique devenu majeur pour notre souveraineté économique.

Extrait :

« La France laisse s’installer une zone grise »
Olivier Cadic, sénateur (Union centriste) des Français établis à l’étranger

« La directive européenne NIS 2 devait être transposée en droit français avant le 17 octobre 2024. Pendant que les cyberattaques se multiplient, la France laisse s’installer une zone grise : celle d’un cadre juridique incomplet, d’obligations encore théoriques, et d’une responsabilité publique qui s’efface au moment où la menace s’intensifie. Le projet de loi dit “Résilience & Cybersécurité” qui transpose NIS 2 aux côtés de Dora impose notamment au secteur bancaire et de l’assurance un délai de deux mois pour installer un patch [processus pour organiser les mises à jour logicielles, corriger les vulnérabilités et maintenir la protection des systèmes d’information, NDLR]. Ce délai est fixé à une semaine aux États-Unis. Si l’entreprise française n’installe pas un patch rapidement, les cyberattaquants vont s’engouffrer dans la faille. Un assureur ne peut attendre que la loi soit appliquée. La France est aujourd’hui en retard, alors même que certains de nos partenaires comme la Belgique ont déjà transposé NIS 2 depuis dix-huit mois. Pour donner une garantie aux assureurs, je suis favorable à la norme ISO 27001 qui constitue aujourd’hui un référentiel reconnu en Belgique, car elle permet de répondre aux exigences de la directive NIS 2. »

Lire le dossier Risques cyber : l’ère de l’industrialisation sur le site de la Tribune de l’Assurance

Matinale du CyberCercle : Loi Résilience : la France en retard, l’Europe en colère !

Bilan de la 150ᵉ Matinale du CyberCercle : 15 ans de combat pour la cybersécurité… et l’urgence d’agir

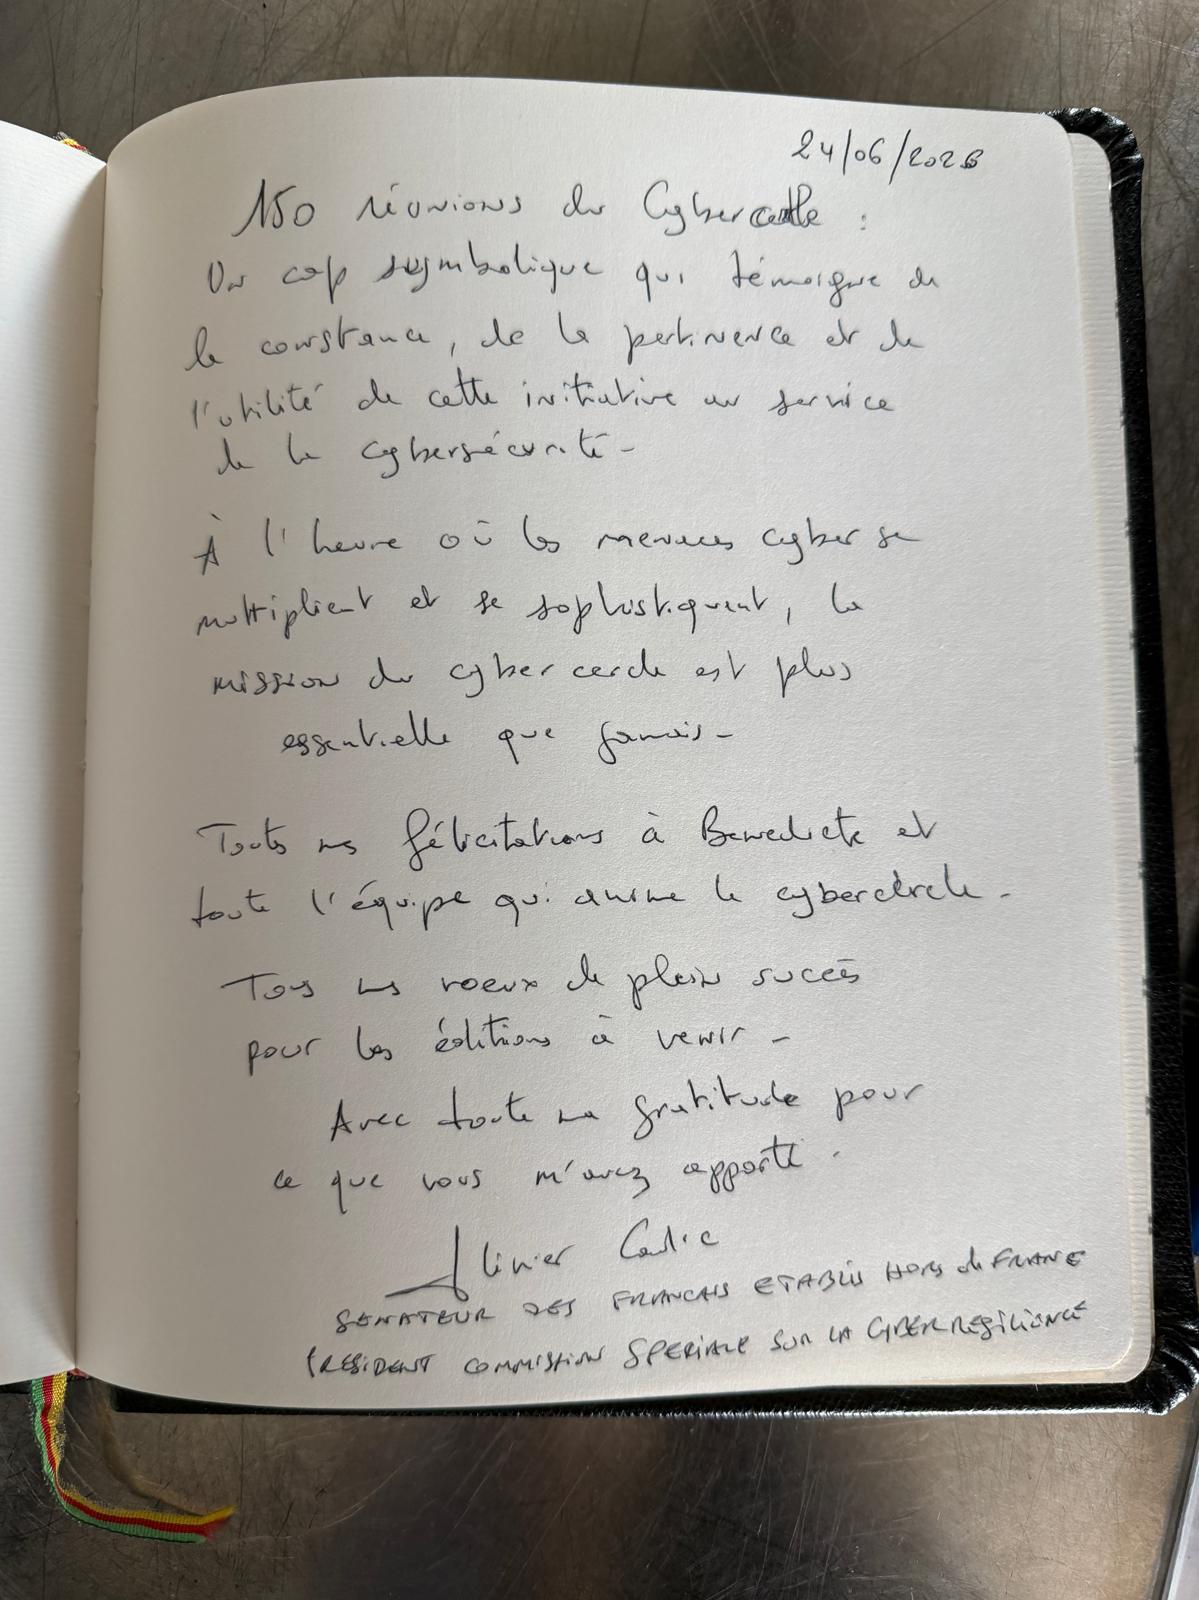
Ce 24 juin, j’étais invité, aux côtés de mon collègue Ludovic Haye, à participer à la 150ᵉ Matinale du CyberCercle – think tank de référence présidé par Bénédicte Pilliet, qui célébrait par la même occasion son dixième anniversaire.

L’occasion de dresser un bilan des progrès qui ont jalonné mon action en matière cyber, avec le concours des matinales depuis près de 9 ans :
•⁠ ⁠Contrôle de l’action gouvernementale : apports des membres du CyberCercle à ma mission de rapporteur du programme 129, pour suivre en particulier le budget de l’ANSSI ;
•⁠ ⁠Urgence cyber : appel à la création d’un numéro d’urgence cyber lors de la matinale de janvier 2019. Créé et opéré par l’équipe de Cybermalveillance.gouv.fr, dirigée par Jérôme Nottin, le “17 cyber” est opérationnel depuis décembre 2024 ;
•⁠ ⁠Lutte contre les fake news : Appel à une force de réaction rapide en mai 2020, qui a été suivi par la création de Viginum en juillet 2021, et promotion du modèle taïwanais imaginé par Audrey Tang de réponse par l’humour en octobre 2021 qui a inspiré “French Response” lancé par le ministère de l’Europe et des Affaires étrangères en 2025.
•⁠ ⁠Amélioration du cadre légal : travaux conjoints pour clarifier et renforcer la loi Résilience et la transposition de la directive NIS2 …

Un merci particulier à Bénédicte et à toute son équipe, ainsi qu’à l’ensemble des experts qui, par leurs observations et contributions, m’ont permis d’exercer ma mission avec rigueur et professionnalisme. J’espère qu’ils ont perçu, comme moi, que nous avons changé ensemble la manière de faire de la politique, et qu’ils ont agi utilement pour servir le bien commun.

L’urgence : la loi Résilience bloquée
Cette 150ᵉ matinale était aussi l’occasion d’alerter une nouvelle fois sur l’impasse actuelle du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité.
Plus d’un an après son adoption par le Sénat, et plusieurs mois après son examen en commission à l’Assemblée nationale, le texte, destiné à transposer les directives européennes NIS2, REC et DORA, demeure bloqué.
Résultat : la France s’expose à une procédure devant la Cour de justice de l’Union européenne.

Mes engagements réaffirmés
Si certains m’appellent désormais avec humour « Olivier 16 bis » (en référence à l’article 16 bis que j’ai contribué à insérer dans la loi Résilience), j’ai réaffirmé mon attachement indéfectible au chiffrement : une composante essentielle de la cybersécurité, de la protection des libertés et de notre souveraineté numérique.
J’ai également rappelé :
•⁠ ⁠Mon engagement pour une approche fondée sur la norme ISO 27001 plutôt que par l’exigence bureaucratique de l’ANSSI coûteuse et dissociée de nos partenaires européens ;
•⁠ ⁠Les avancées obtenues lors de l’actualisation de la loi de programmation militaire : deux de mes amendements ont été adoptés pour :
•⁠ ⁠Inscrire dans la loi le principe d’une cyber-dissuasion, fondée sur des capacités de riposte adaptées que j’avais appelé de mes vœux lors de la “Paris cyber week” de juin 2023 ;
•⁠ ⁠Renforcer la souveraineté technologique des véhicules connectés utilisés par les armées ou les gestionnaires d’infrastructures critiques.
•⁠ ⁠Ma défense de la protection des infrastructures critiques contre les prises de contrôle à distance.

Conclusion : la cybersécurité, enjeu national
La cybersécurité n’est plus seulement une question informatique. Elle est devenue un enjeu de souveraineté, de compétitivité et de résilience nationale.

Merci à Bénédicte Pilliet et à toute l’équipe du CyberCercle de m’avoir accompagné dans ce combat pour défendre, avec exigence, nos libertés publiques. +d’images

LPM (3/3) – Protéger nos infrastructures critiques des prises de contrôle à distance – Vidéo Q/R (7’33)

Les infrastructures critiques qui assurent le fonctionnement quotidien de notre pays – énergie, transports, télécommunications, eau ou santé – reposent de plus en plus sur des systèmes numériques de pilotage et de contrôle.

Or, certains de ces équipements peuvent intégrer des capacités d’administration, de mise à jour ou d’intervention à distance susceptibles d’être exploitées par leurs concepteurs, fournisseurs ou équipementiers. Lorsque ceux-ci relèvent d’intérêts étrangers, cette dépendance peut devenir une vulnérabilité stratégique.

Dans sa réponse, Catherine Vautrin, ministre des Armées a justifié son opposition à cet amendement en invoquant le futur dispositif issu de la loi dite « Résilience », chargée notamment de transposer la directive européenne REC (Résilience des Entités Critiques).

J’ai néanmoins décidé de maintenir mon amendement pour deux raisons. D’abord, parce que si nos infrastructures critiques venaient demain à subir une attaque exploitant précisément ce type de vulnérabilité, la ministre devrait alors assumer les conséquences du refus d’agir dès aujourd’hui. Ensuite, parce qu’il est paradoxal de se prévaloir d’une transposition de la directive REC alors que le Gouvernement lui-même empêche, depuis plus d’un an, l’aboutissement du projet de loi Résilience en ne l’inscrivant pas à l’ordre du jour de l’Assemblée nationale.

Cependant, mes collègues n’ont adopté pas mon amendement visant à renforcer la résilience des opérateurs d’importance vitale (OIV) face à ce risque encore insuffisamment pris en compte, malgré le soutien de mon groupe Union centriste.

Lire l’amendement n°30

LPM (2/3) – Véhicules connectés : renforcer notre souveraineté technologique – Vidéo Q/R (2’13)

Les véhicules connectés sont devenus de véritables plateformes numériques intégrant caméras, capteurs, systèmes de géolocalisation, logiciels embarqués et capacités de mise à jour à distance.

Lorsqu’ils sont utilisés par les armées, les administrations publiques, les opérateurs d’importance vitale ou les gestionnaires d’infrastructures critiques, ils peuvent constituer une vulnérabilité majeure si leurs systèmes ne sont pas pleinement maîtrisés.

Plusieurs démocraties, dont Taïwan, ont déjà pris des mesures pour réduire ces risques.

C’est pourquoi mes collègues ont adopté mon amendement visant à renforcer la souveraineté technologique et la cybersécurité des équipements connectés utilisés dans les secteurs sensibles, dans le cadre du projet de loi actualisant la programmation militaire pour les années 2024 à 2030.

Lire l’amendement n°31

LPM (1/3) – Vers une doctrine de cyber-dissuasion – Vidéo Q/R (1’27)

Dans le cadre du projet de loi actualisant la programmation militaire pour les années 2024 à 2030, j’ai proposé une avancée majeure pour notre doctrine de défense : le principe d’une cyber-dissuasion est désormais inscrit dans la loi grâce à l’un de mes amendements.

Afin de répondre aux cyberattaques d’origine étatique et aux menaces relevant de la guerre hybride, la loi de programme militaire (LPM) affirme désormais le principe d’une cyber-riposte active et proportionnée, fondée sur la capacité de nos armées à conduire des actions de lutte informatique offensive.

Cela traduit une conviction que je partage depuis longtemps avec mon collègue Michaël Vallet : la France doit être capable non seulement de se défendre, mais aussi de dissuader.

Je remercie chaleureusement ma collègue Évelyne Perrot d’avoir défendu cet amendement en mon absence, alors que j’assistais une cérémonie d’inauguration, à l’invitation du Président de la République, ainsi que Cédric Perrin, rapporteur du texte, pour son soutien. Lire l’amendement n°32

Dans le cadre du projet de loi actualisant la programmation militaire pour les années 2024 à 2030, mon amendement qui complète en ces termes le Rapport annexé : « La France se dote d’une capacité de cyber-dissuasion graduée et attribuable contre les acteurs étatiques conduisant des cyberattaques persistantes contre ses intérêts, ses infrastructures critiques et ses représentants. En cas de guerre hybride menaçant le territoire national, la continuité des activités essentielles à la vie de la Nation et la protection de la population, les armées conduisent les actions de luttes informatiques défensive (LID), offensive (LIO) et d’influence (L2I) en étroite coordination avec le Secrétariat général de la défense et de la sécurité nationale. »

Cybersécurité : la France menacée d’une condamnation européenne

La Commission européenne s’apprête à saisir la Cour de justice de l’Union européenne contre la France pour non-respect de ses obligations en matière de cybersécurité.

Avec Philippe Latombe, président de la commission spéciale de l’Assemblée nationale, nous avons souhaité rappeler, dans le communiqué ci-dessous, adressé à la presse, que la protection de nos infrastructures critiques ne peut plus attendre.

COMMUNIQUÉ DE PRESSE – Paris, le 10 juin 2026

Comme nous en avons déjà été avertis depuis quelques jours, la Commission européenne s’apprête, juste avant ou juste après l’été, au plus tard avant la fin de l’année, à poursuivre la France et l’Espagne devant la plus haute juridiction européenne, la Cour de justice de l’Union (CJUE), pour ne pas avoir adopté une loi transposant dans leur droit les règles européennes sur la protection des infrastructures critiques contre les cyberattaques.

Pour la France, ce n’est pas faute d’avoir été rappelée à l’ordre parce qu’elle n’a pas respecté
la date limite d’octobre 2024, non seulement par ladite commission, à deux reprises, mais aussi par nous-mêmes qui nous inquiétions à raison des risques encourus par les entités publiques et privées concernées par la réglementation européenne, dans un contexte international très dégradé et menaçant.

Le 10 septembre dernier, la Commission spéciale de l’Assemblée nationale dédiée au projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité avait pourtant voté, à l’unanimité, le texte relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité.

Son examen en hémicycle semblait une formalité qui allait permettre la mise en conformité de notre pays avec la réglementation européenne. Et puis, plus rien ! Ce texte, en dépit de nos alertes répétées, est sans cesse repoussé aux calendes.

Une telle décision de la Commission européenne, rare dans son histoire, devrait de surcroît se concrétiser par une amende pouvant atteindre plusieurs dizaines millions d’euros, une sanction financière dont notre budget national pourrait bien se passer, en ces temps de disette.

Est-il encore besoin de le répéter ?
La finalisation du parcours de ce texte législatif sur la protection
des infrastructures critiques contre les cyberattaques est une urgence absolue.
.
Philippe Latombe, Député de la Vendée, Président de la Commission spéciale de l’Assemblée nationale
Olivier Cadic, Sénateur des Français établis hors de France, Président de la Commission spéciale du Sénat

Communiqué de presse (en pdf)

Paris Cyber Summit – Renforcer les capacités cyber dans les Balkans

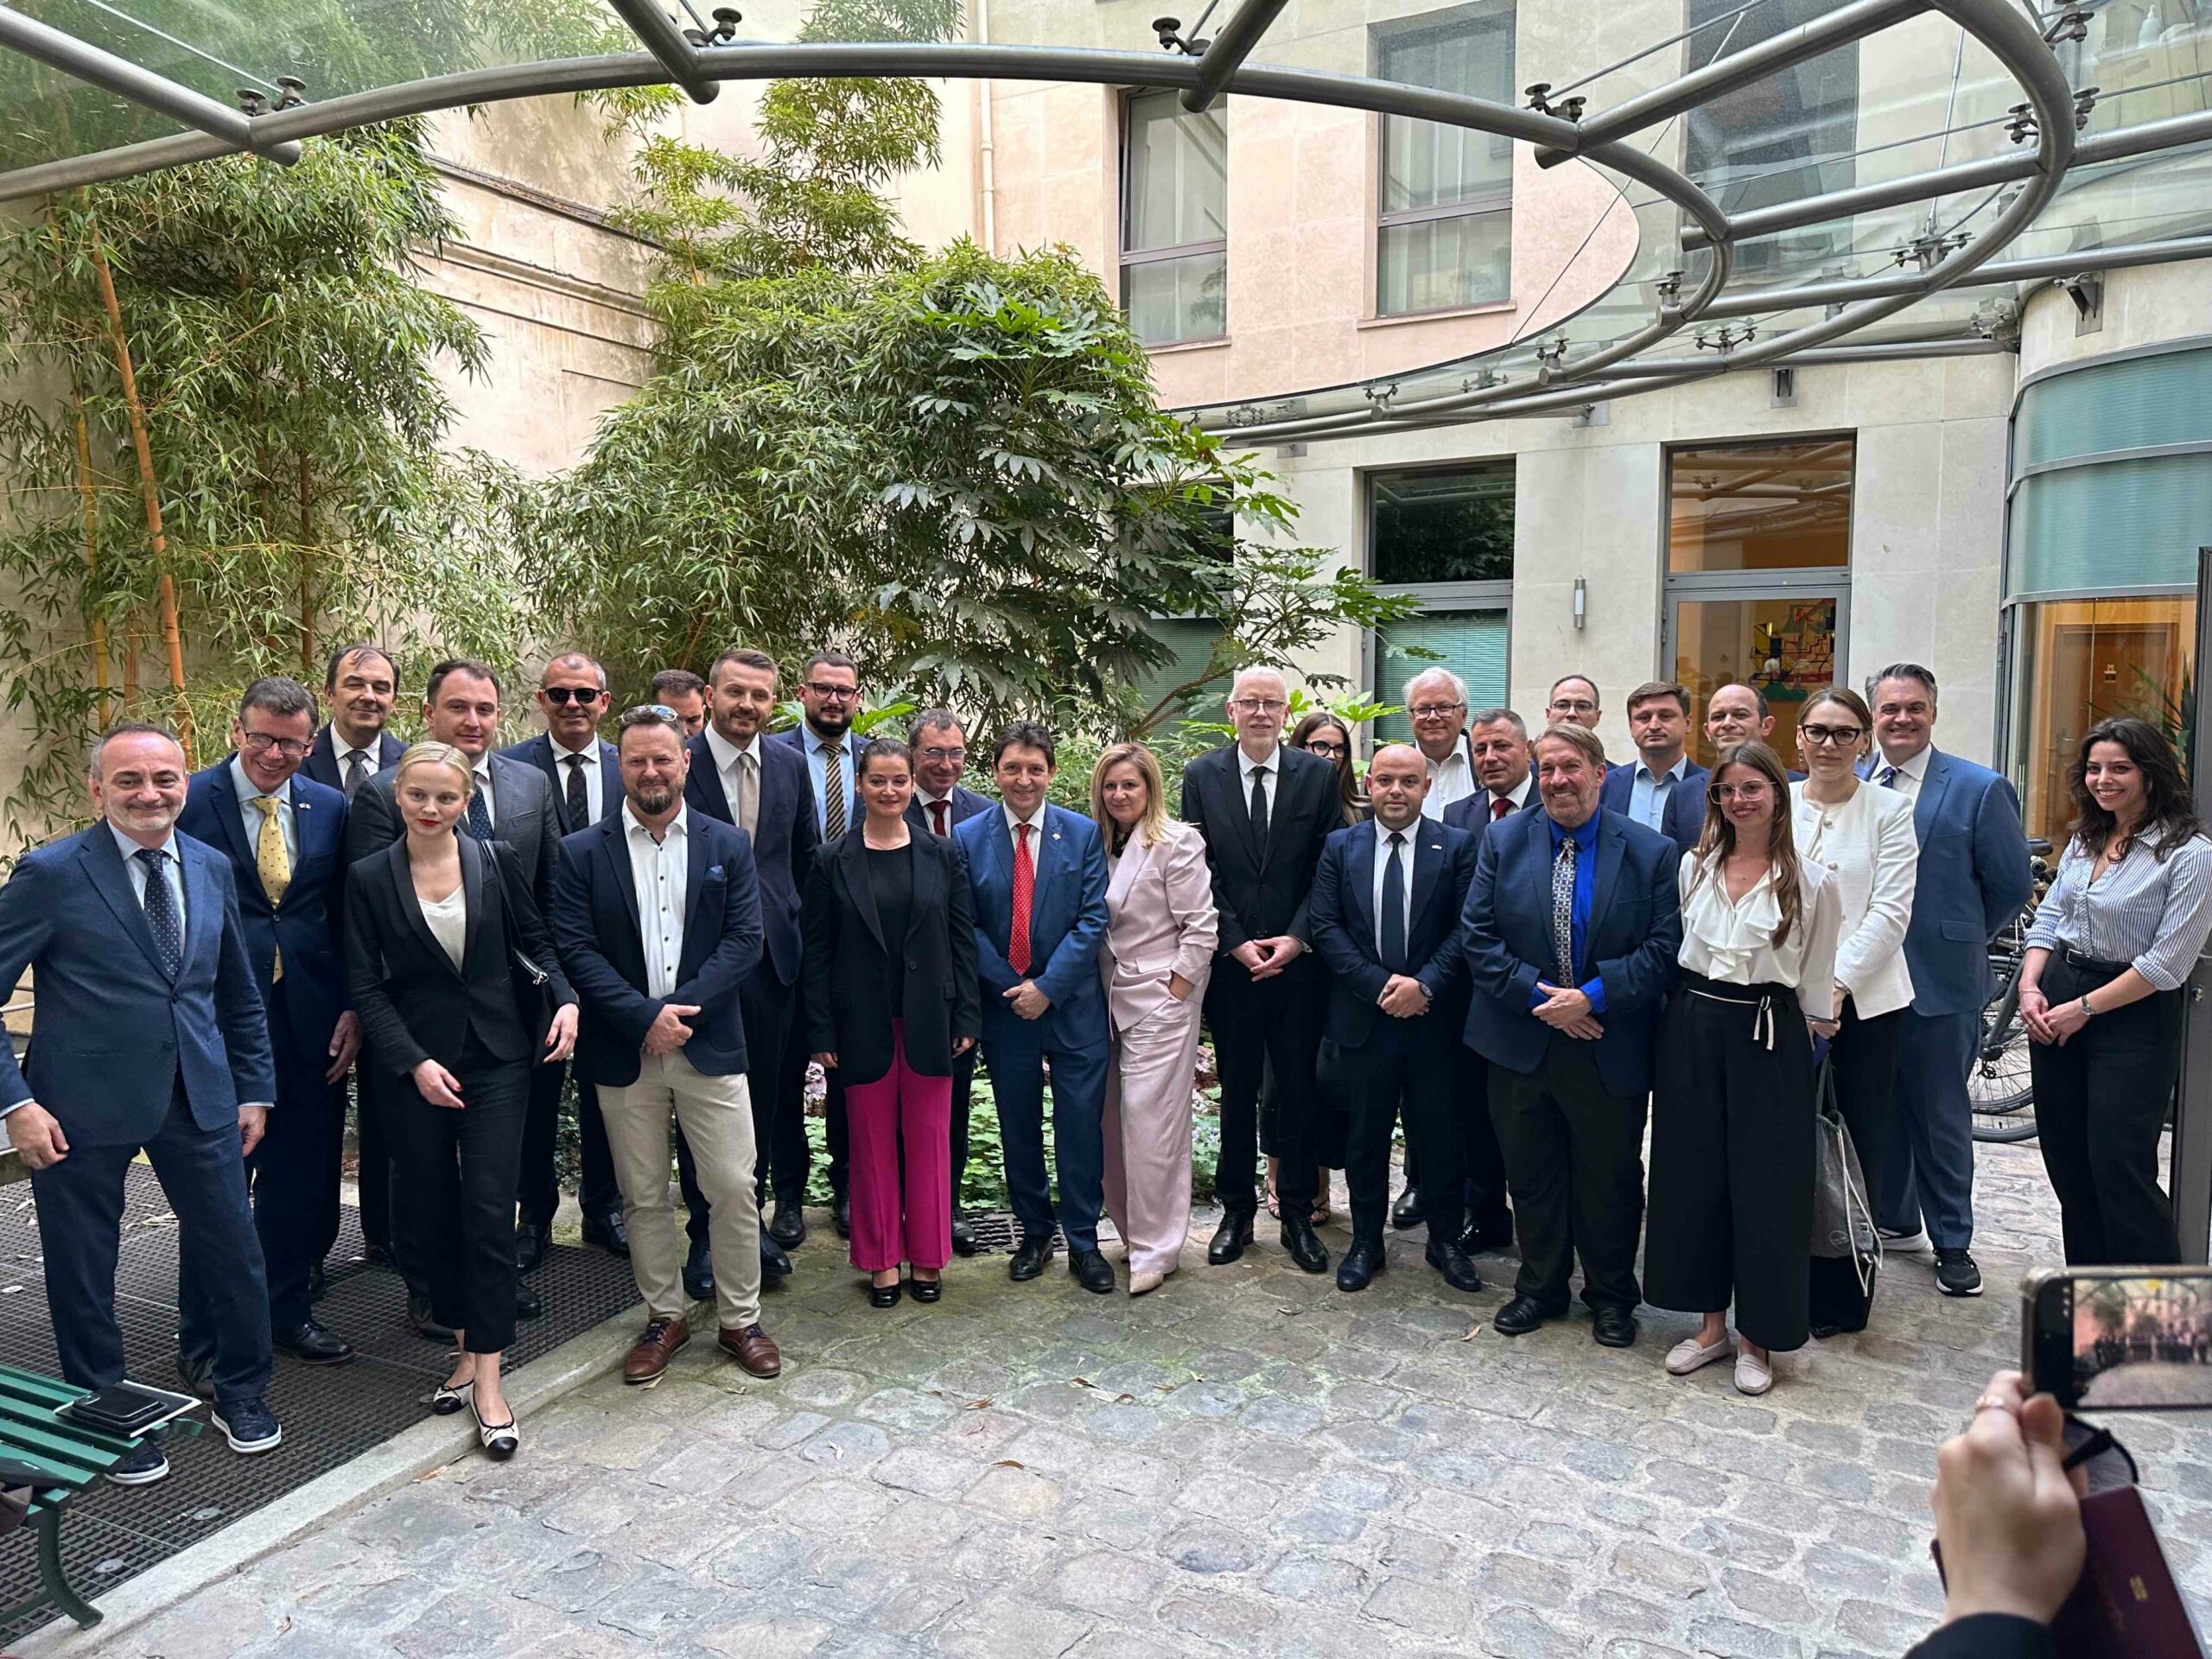
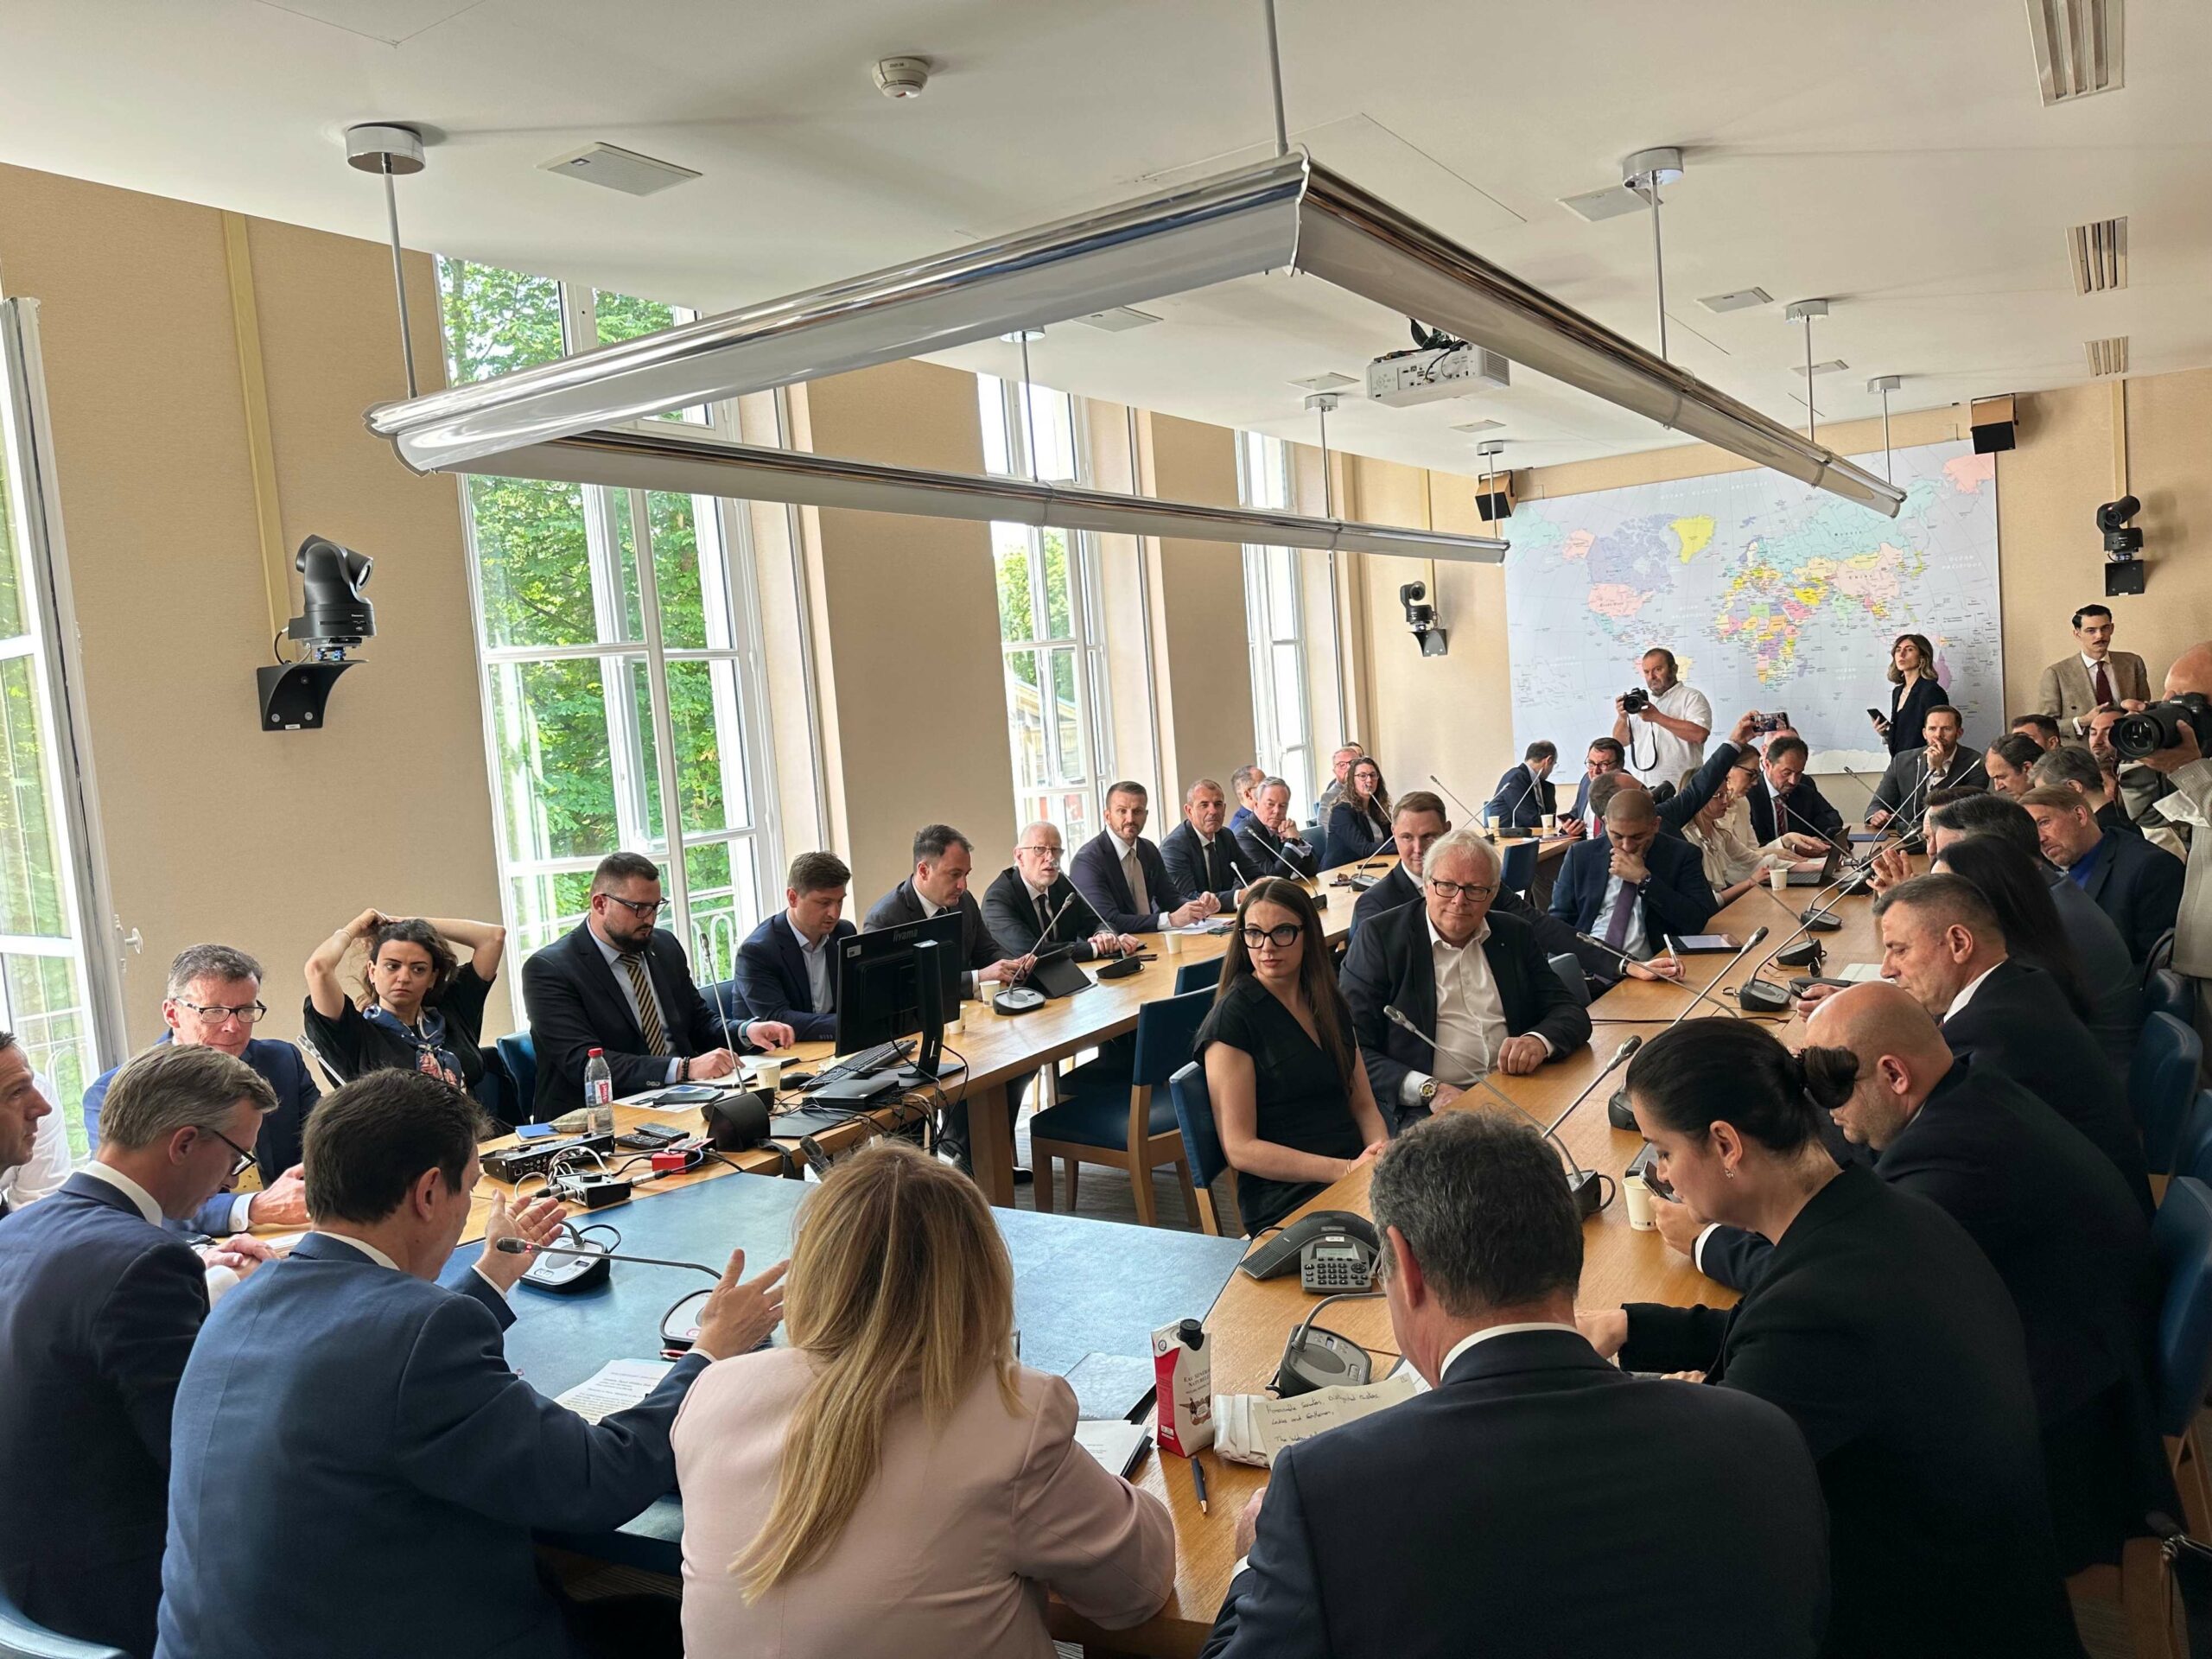
Dans le cadre du Paris Cyber Summit, j’ai eu le plaisir d’accueillir au Sénat, le 1er juin dernier, une réunion consacrée au thème : Balkans : construire la résilience cyber sous menace permanente.

Une cinquantaine de ministres, responsables gouvernementaux, parlementaires et experts internationaux de la cybersécurité m’ont fait l’honneur de participer à ces échanges. Tous étaient réunis à Paris à l’occasion du Paris Cyber Summit, organisé par Sébastien Garnault, fondateur de la Cyber Task Force.

En ouverture de cette rencontre, j’ai rappelé que les Balkans occidentaux ne sont pas à la porte de l’Europe : ils sont au cœur de sa sécurité démocratique. Confrontés quotidiennement aux cyberattaques, aux campagnes de désinformation et aux tentatives d’ingérence, ces pays constituent une véritable ligne de front dont l’expérience est précieuse pour l’ensemble des démocraties européennes.

Face à ces menaces, nous partageons une même exigence : renforcer notre résilience collective, réduire nos dépendances technologiques et développer une capacité crédible de dissuasion dans le cyberespace.

Plusieurs responsables gouvernementaux des Balkans occidentaux nous ont ensuite présenté l’état de la menace dans leurs pays respectifs ainsi que les réponses mises en œuvre pour y faire face : M. Stefan Andonovski, ministre de la Transformation numérique de la Macédoine du Nord ; M. Marash Dukaj, ministre de l’Administration publique du Monténégro ; M. Lulëzon Jagxhiu, ministre de la Numérisation et de l’Administration publique du Kosovo ; ainsi que Mme Enkeljeda Muçaj, vice-ministre des Infrastructures et de l’Énergie de l’Albanie.

Lors de cette journée, j’ai eu le plaisir de revoir M. Phil Stupak, ancien directeur adjoint national pour la cybersécurité à la Maison-Blanche et directeur principal Advocacy à l’ISC.

Cette rencontre a également été l’occasion de retrouver avec mon collègue Philippe Latombe. Nous présidons respectivement, à l’Assemblée nationale et au Sénat, les commissions spéciales chargées d’examiner le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité.

Je remercie l’ensemble des intervenants et des participants pour la qualité des échanges, qui ont contribué au succès de cette rencontre placée sous le signe de la coopération, du partage d’expérience et de la défense de nos démocraties.

MON INTERVENTION (traduite en français) :

Avec Sébastien Garnault, fondateur de la Cyber Task Force et David Lashway, partner at Sidley Austin

Mesdames et Messieurs les ministres, vice-ministres, secrétaires d’État, directeurs,
Mesdames, Messieurs,
Chers partenaires et amis,

Bienvenue à Paris. Bienvenue au Sénat français.

C’est un grand plaisir et un honneur de vous accueillir aujourd’hui dans cette institution afin d’échanger sur des sujets de la plus haute importance : les défis technologiques, la cybersécurité, la résilience démocratique et, plus encore aujourd’hui, les profondes transformations induites par les progrès rapides de l’intelligence artificielle.

Ces questions ne sont plus de simples sujets techniques. Elles touchent à la souveraineté, à la sécurité, à la stabilité démocratique et à la coopération internationale. Elles concernent notre capacité, en tant que démocraties, à protéger nos institutions, nos citoyens, nos infrastructures critiques ainsi que l’intégrité du débat public.

En tant que vice-président de la commission des Affaires étrangères, de la Défense et des Forces armées du Sénat, et rapporteur pour avis du budget de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), je suis profondément convaincu que la cybersécurité est devenue l’une des dimensions essentielles de notre sécurité nationale et collective.

La France est engagée de longue date en faveur de la sécurité internationale et de la stabilité de l’Europe, aux côtés de ses partenaires, que je remercie également pour leur présence aujourd’hui.

Cet engagement est particulièrement fort lorsqu’il s’agit des Balkans occidentaux. Pour la France, les Balkans occidentaux ne constituent pas une région lointaine. Ils font partie intégrante de l’environnement stratégique européen. Leur stabilité, leur résilience et la solidité de leurs institutions démocratiques sont directement liées à la sécurité de l’ensemble du continent européen.

C’est pourquoi la France, comme l’Union européenne, a développé une stratégie claire en faveur des Balkans occidentaux, en soutenant les réformes, la coopération régionale, le renforcement de la résilience, la cybersécurité et la lutte contre la désinformation.

C’est également la raison pour laquelle le Parlement français, et tout particulièrement le Sénat, a soutenu et voté les investissements nécessaires au renforcement de ces efforts…

Lire la suite de mon intervention en français (traduction) / en anglais

Cybersurveillance : Le pire contre-attaque !

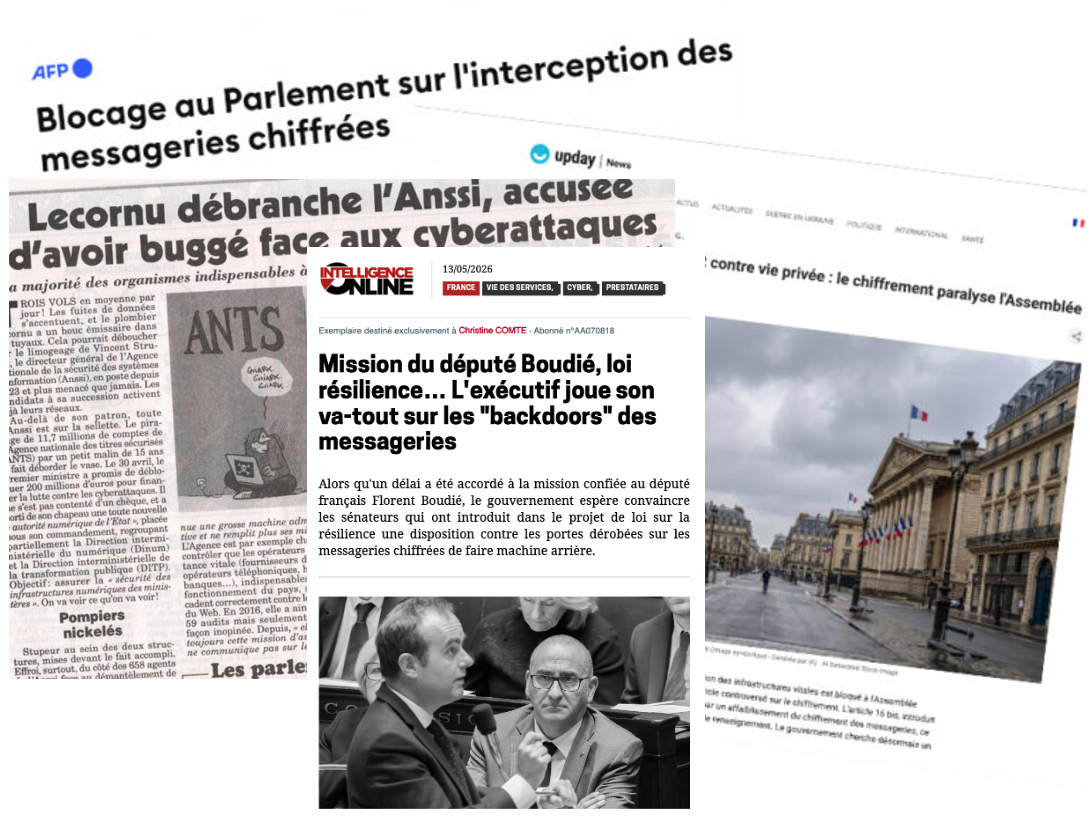
D’après l’article d’Intelligence Online du 13 mai 2026 (“Mission du député Boudié, loi résilience… L’exécutif joue son va-tout sur les “backdoors” des messageries”), l’exécutif semble décidément ne pas vouloir désarmer sur la question du chiffrement.

Malgré l’échec de l’article 8 ter de la loi Narcotrafic à l’Assemblée nationale, le gouvernement cherche désormais, par tous les moyens, à remettre en cause la protection que j’ai fait adopter au Sénat et confirmée par la commission spéciale présidée par Philippe Latombe à l’Assemblée nationale : l’interdiction des “backdoors” dans les messageries chiffrées.

Cette protection, inscrite à l’article 16 bis de la loi Résilience, fixe pourtant une ligne rouge claire : on ne fragilise pas volontairement le chiffrement pour créer des accès de contournement aux communications privées.

La délégation parlementaire au renseignement (DPR), dont l’un de ses membres était déjà à l’origine de l’article 8 ter de la loi Narcotrafic visant à introduire des backdoors dans les messageries chiffrées, vient de rendre un rapport. Elle se fait la complice bienveillante du gouvernement dans cette offensive contre le chiffrement.

Le procédé est révélateur.

L’exécutif n’a manifestement pas renoncé à son objectif : imposer des failles d’accès dans les messageries chiffrées, malgré les alertes répétées des experts en cybersécurité et le rejet déjà exprimé par l’Assemblée nationale.

On ne règle pas un problème en le déplaçant pour en créer un encore plus grand.

Car une backdoor n’est jamais une solution technique neutre : c’est une faille structurelle. Et une faille, une fois ouverte, ne distingue jamais entre les “bons” et les “mauvais” utilisateurs.

Elle affaiblit tout le monde : nos administrations, nos entreprises, nos hôpitaux, nos citoyens — au moment même où les cyberattaques se multiplient.

Derrière ce débat technique, il y a une question simple de souveraineté et de libertés publiques : voulons-nous d’un système numérique robuste et sécurisé, ou d’un système affaibli par conception ?

À force de vouloir tout surveiller, on finit par rendre tout le monde plus vulnérable.

C’est exactement ce que nous devons éviter.

Lire l’article d’Intelligence Online du 13 mai 2026, “Mission du député Boudié, loi résilience… L’exécutif joue son va-tout sur les “backdoors” des messageries“.

Il fait écho aux interrogations soulevées le même jour par Le Canard enchaîné dans son article “Lecornu débranche l’Anssi, accusée de ne pas avoir sécurisé des sites sensibles de l’État”

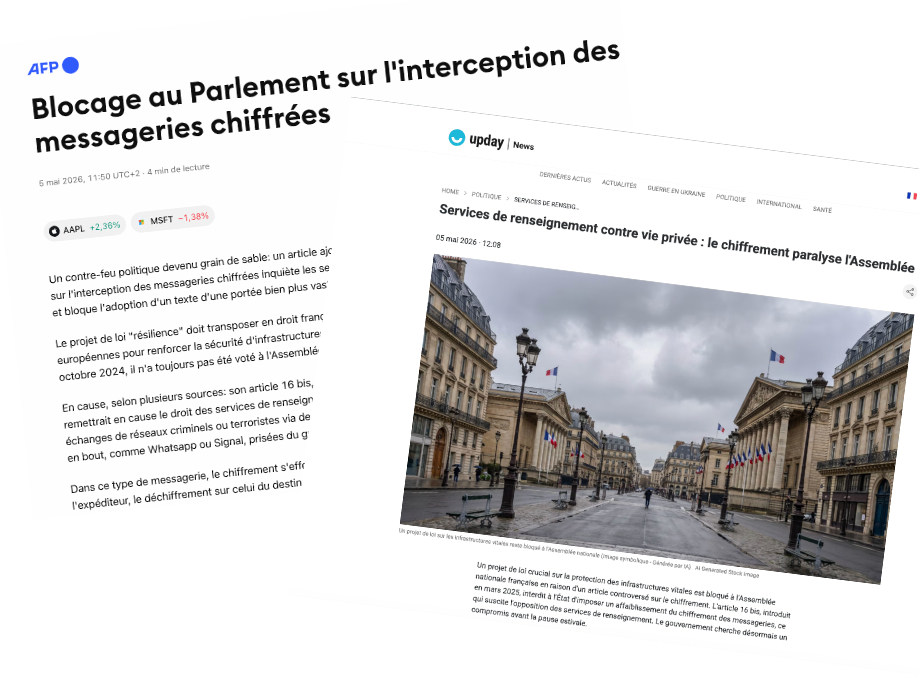
Mes positions ont également été relayées dans deux articles publiés le 5 mai : TradingView (Blocage au Parlement sur l’interception des messageries chiffrées) et Upday (Services de renseignement contre vie privée : le chiffrement paralyse l’Assemblée). Lien

Médias – “Services de renseignement contre vie privée : le chiffrement paralyse l’Assemblée” (TradingView & Upday, 05/05/2026)

Deux articles de presse publiés le 5 mai — “Blocage au Parlement sur l’interception des messageries chiffrées” (TradingView) et “Services de renseignement contre vie privée : le chiffrement paralyse l’Assemblée” (Upday) — mettent en lumière le point de tension qui ralentit aujourd’hui l’adoption du projet de loi « Résilience ». Au cœur du débat : l’article 16 bis, que j’ai porté au Sénat, et qui vise à interdire toute obligation d’affaiblissement du chiffrement.

J’assume pleinement cette position. Le chiffrement n’est pas un obstacle : c’est un pilier de la sécurité numérique. Introduire des « portes dérobées » reviendrait à créer des vulnérabilités exploitables par tous, bien au-delà des seuls services de renseignement.

Je n’ignore pas les impératifs opérationnels de nos services, mais des outils existent déjà, notamment via l’accès ciblé aux terminaux. Ma ligne est constante : protéger efficacement les Français sans compromettre la robustesse de nos systèmes numériques, qui est une condition de notre souveraineté et de la confiance de tous.

Médias – Blocage au Parlement sur l’interception des messageries chiffrées (TradingView, 05/05/2026)

Médias – Services de renseignement contre vie privée : le chiffrement paralyse l’Assemblée (Upday, 05/05/2026)

Cybersécurité : sensibiliser face à une menace devenue systémique

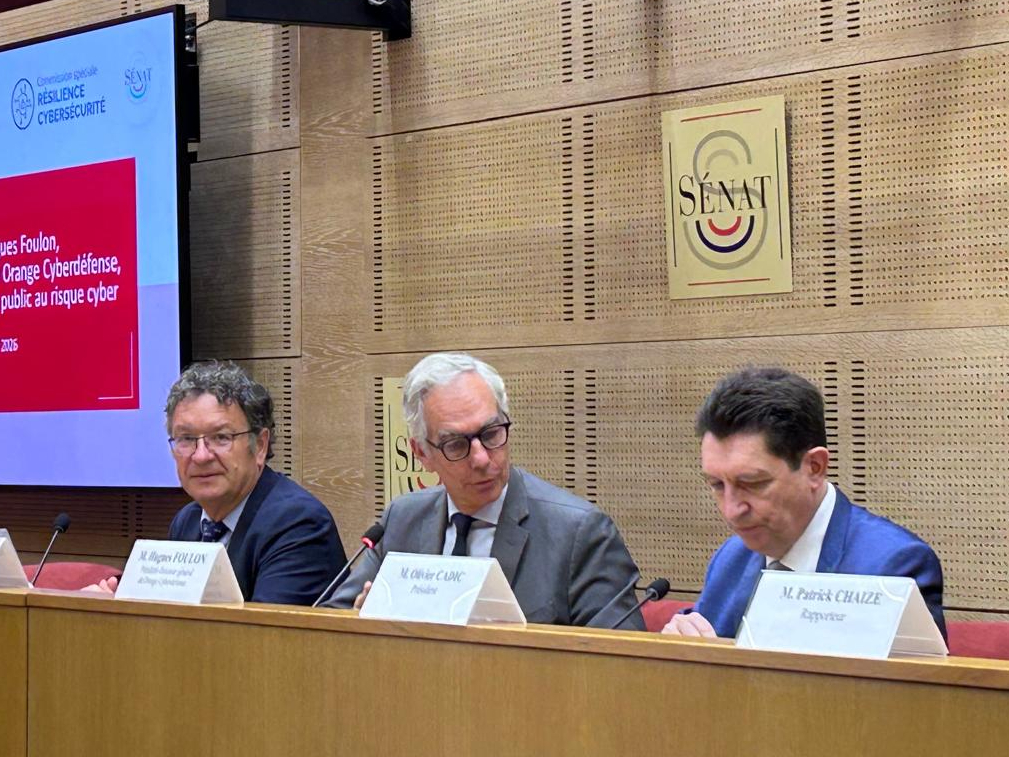
Ce 29 avril, j’ai organisé, en qualité de président de la commission spéciale sur le projet de loi relatif à la Résilience des infrastructures critiques et au Renforcement de la cybersécurité, une audition de Hugues Foulon, Pdg d’Orange Cyberdefense, suivie de la projection d’un documentaire consacré à la cybercriminalité réalisé par la société.

Cette réunion avait un objectif clair : alerter et sensibiliser l’ensemble de mes collègues sénateurs, tous conviés à cette séquence. Car la menace cyber est désormais omniprésente. Les attaques se multiplient, touchant en priorité nos PME, nos collectivités et nos établissements de santé. En 2024, pas moins de 420 000 demandes d’assistance ont été enregistrées par Cybermalveillance.gouv.fr, tandis que le phishing demeure le premier vecteur d’attaque.

J’ai rappelé l’urgence d’agir sur le plan législatif. Plus d’un an après son adoption au Sénat, le projet de loi de transposition des directives européennes NIS2, REC et DORA attend toujours d’être voté l’Assemblée nationale, alors même que la France accuse un retard préoccupant.

Cette audition visait à faire prendre conscience que la cybersécurité n’est plus seulement une affaire d’experts, mais un enjeu collectif. La pédagogie et la prévention sont, à cet égard, essentielles.

DOCUMENTAIRE – Don’t Go to the Police, réalisé par Ludoc, est un documentaire inédit produit par Orange Cyberdefense. Il plonge au cœur de la cybercriminalité mondiale à travers la traque du groupe Lockbit. Entre enquête internationale et témoignages d’experts, il montre comment une simple attaque peut paralyser des centaines de milliers d’entreprises et met en lumière les conséquences économiques, psychologiques et sociétales de cette « pandémie numérique ».
Voir la vidéo Don’t Go to the Police sur Youtube

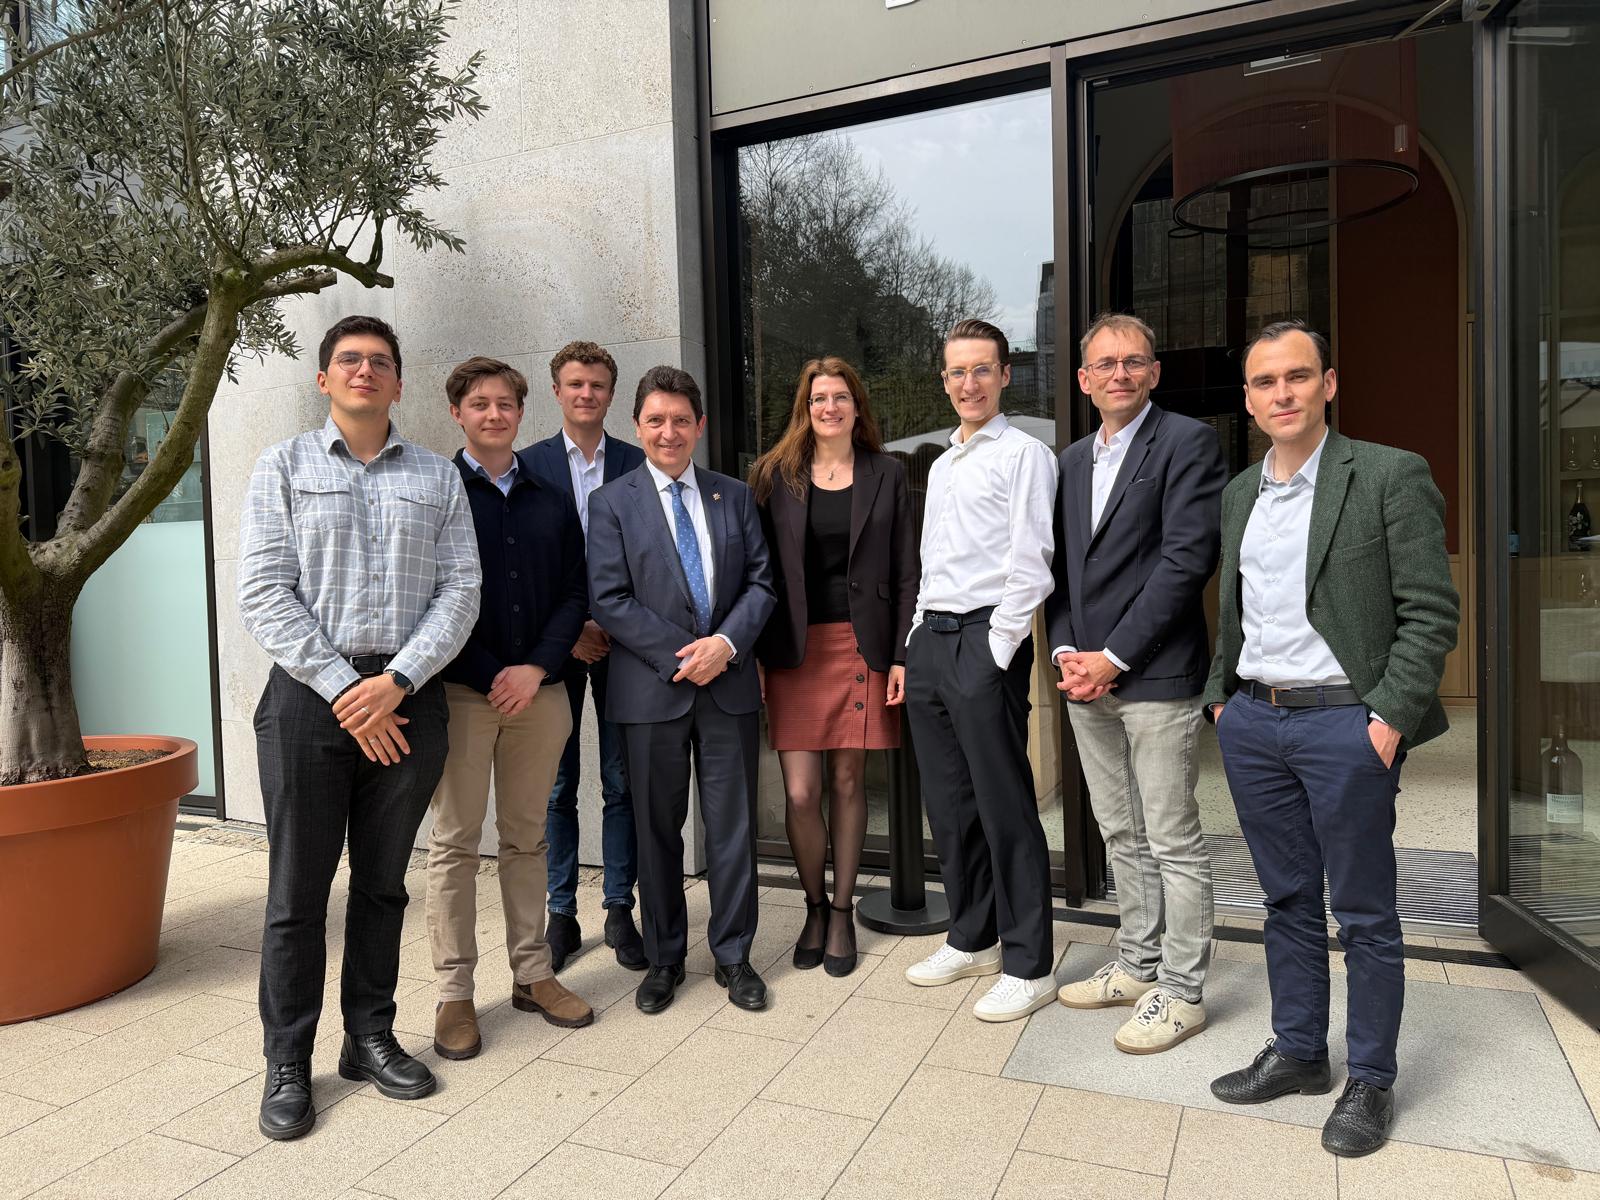
En circonscription en Allemagne – Hambourg (16-17 avril 2026)

Pour ce quatrième déplacement à Hamburg depuis 2015, j’ai eu le plaisir de retrouver Henri Zeller, à l’origine de cette invitation, dont l’engagement sans faille au service de nos compatriotes force le respect.

Conseiller des Français de l’étranger, il porte avec constance et générosité les intérêts de notre communauté, notamment à travers son action déterminante pour l’École française Saint-Exupéry de Hambourg et son mandat d’administrateur de l’Association nationale des écoles françaises de l’étranger.

Merci à lui pour son accueil fidèle et son énergie communicative. Merci également à Lorène Lemor pour son accueil et son engagement au service de la présence française à Hambourg.

Enseignement
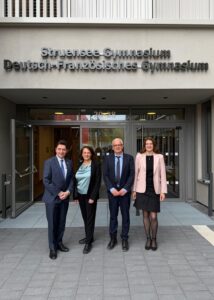
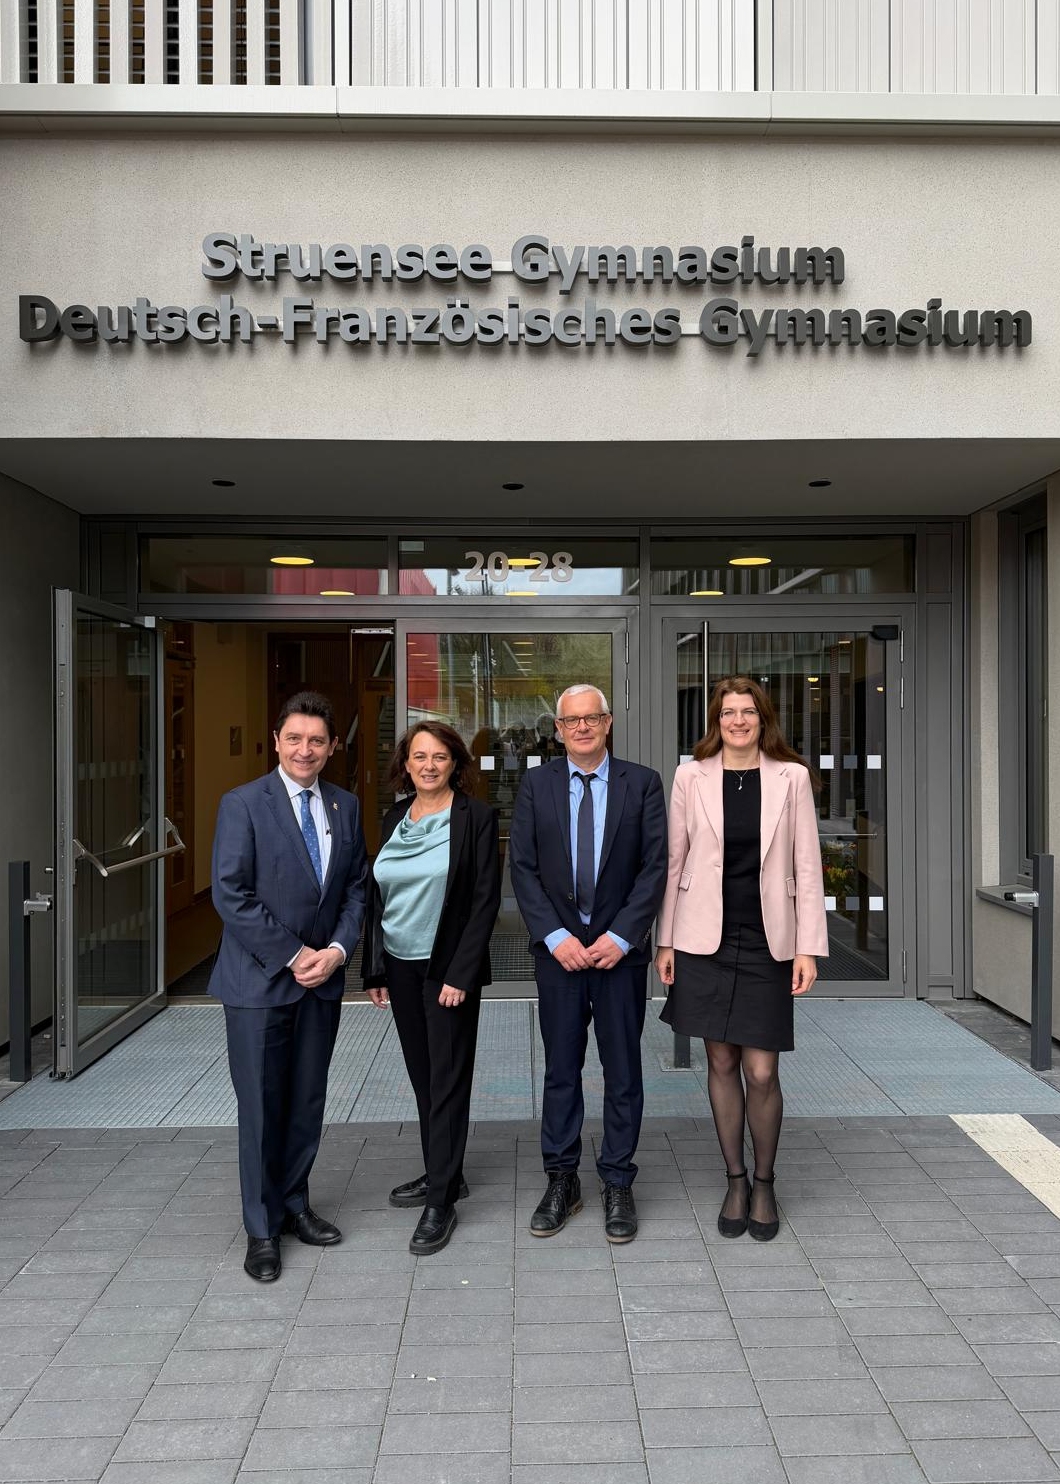
Lycée franco-allemand (LFA)

Premier lycée franco-allemand du nord de l’Allemagne.

Mon dernier déplacement à Hambourg remontait à 2017. À l’époque, Olaf Scholz, alors maire de la ville, avait proposé la création d’un lycée franco-allemand, sur le modèle de ceux de Sarrebruck et Fribourg. Le projet avait suscité des interrogations de la part des parents du Lycée français de Hambourg (LFH).

Je m’étais rendu sur le site envisagé aux côtés de Henri Zeller, très engagé sur les questions scolaires. Neuf ans plus tard, le projet est devenu réalité.

Depuis un mois, les classes du collège (6ème à seconde) ont rejoint ce nouveau bâtiment (partie verte), partagé avec une école allemande (partie rouge). Les classes de lycée (première et terminale) s’y installeront à la rentrée de septembre 2026.

L’État français met à disposition 16 postes d’enseignants via l’AEFE (sur un total de 60). La ville de Hambourg finance l’établissement : les familles ne paient aucun frais de scolarité.

Accueilli par Torge Lorenzen, proviseur du LFA, et Florence Burger, proviseure pour la France, j’ai découvert cet établissement flambant neuf, aux côtés de Lorène Lemor. Un site idéalement situé, à proximité immédiate d’une station desservie par trois lignes de métro.

Aujourd’hui, 460 élèves y sont scolarisés. Ils seront 500 à la rentrée prochaine, pour une capacité d’accueil de 700 élèves.

Le LFH, devenu EFH (École française St Exupéry de Hambourg) en août 2020, désormais recentré sur les maternelles et le primaire, envisage à terme un rapprochement géographique avec le LFA.

Merci aux autorités locales allemandes pour leur engagement : un investissement fort au service de la coopération franco-allemande et du lien entre nos deux pays. +d’images
École française Saint-Exupéry de Hambourg (EFH)

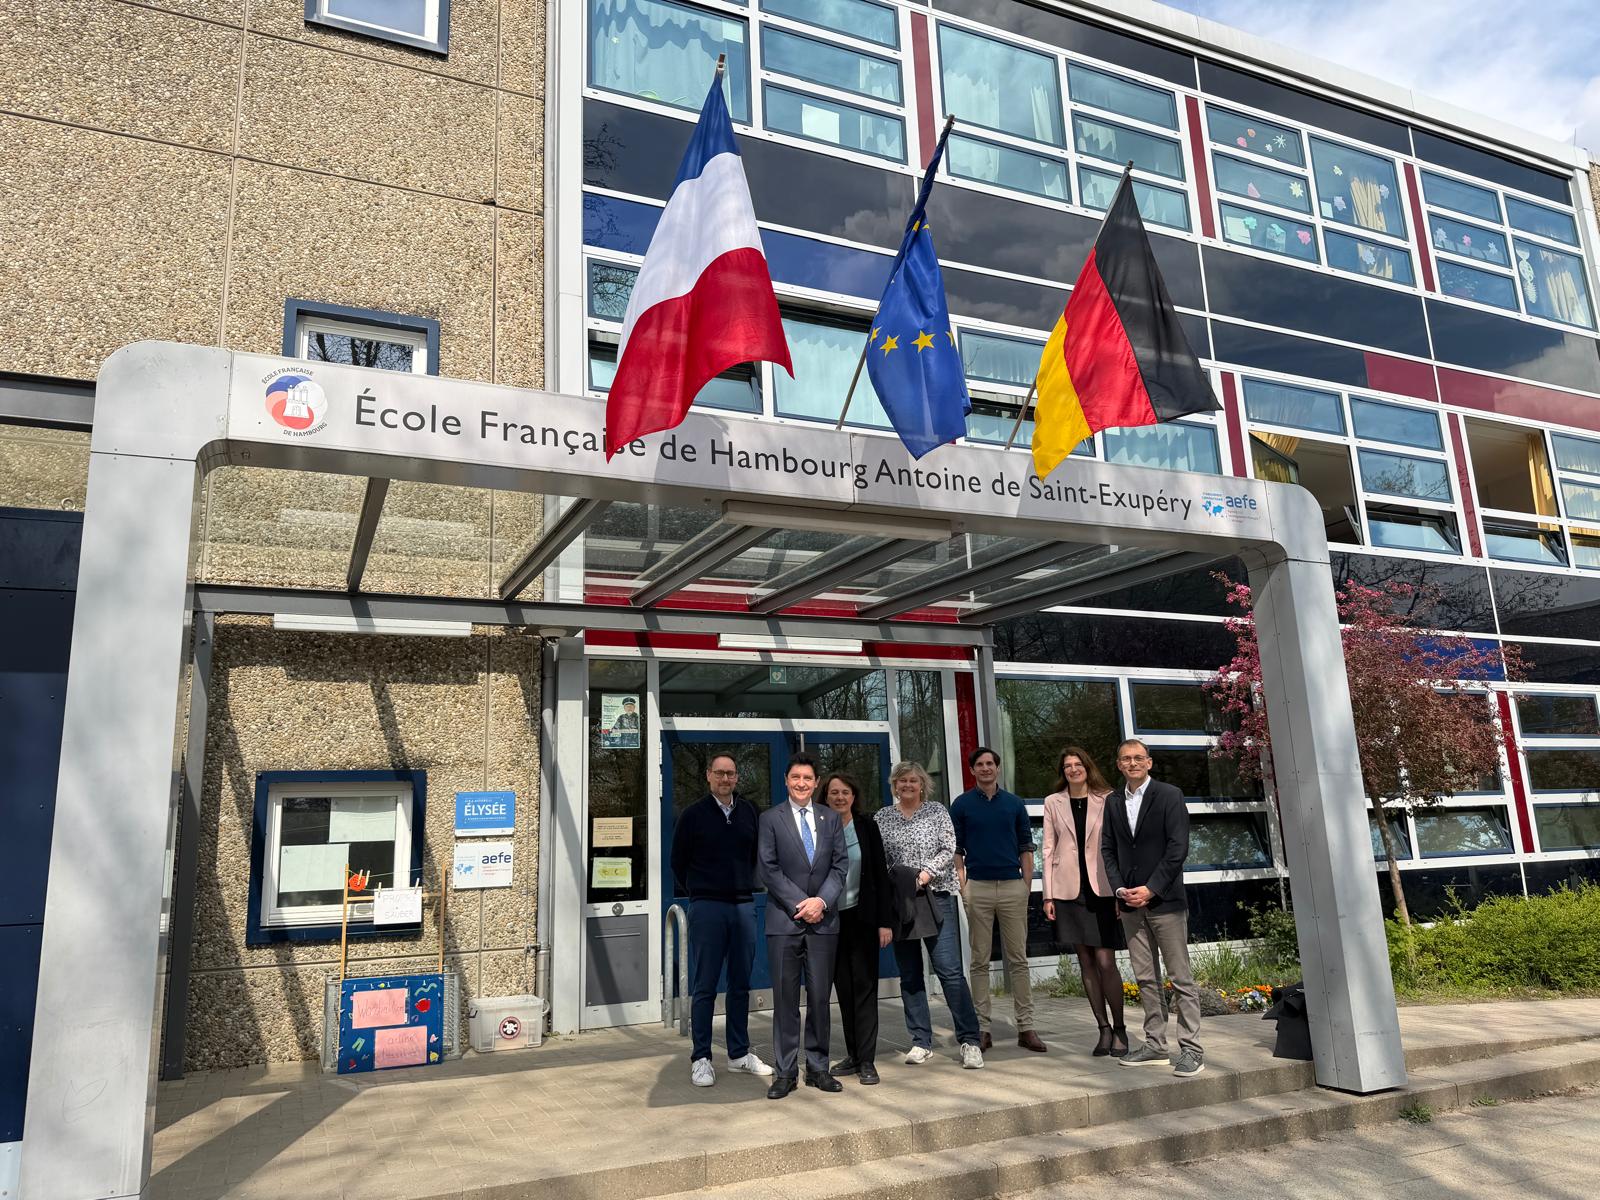
Dans le prolongement de ma visite au Lycée franco-allemand, j’ai souhaité me rendre à l’EFH.

Accompagné de Lorène Lemor, consule générale de France, et de Henri Zeller, conseiller des Français de l’étranger et administrateur de l’ANEFE, j’ai été accueilli par l’équipe de direction : Florence Burger, cheffe d’établissement, Françoise Kuhl, directrice, et Eric Kubisch, directeur exécutif.

L’établissement scolarise 434 élèves, de la maternelle au CM2, et bénéficie d’un modèle exemplaire, avec 80 % de son budget financé par la ville de Hambourg.

Mais cet équilibre est aujourd’hui fragilisé. Les décisions du conseil d’administration de décembre 2025 de AEFE ont fait l’effet d’un véritable coup de massue. Il y a deux ans, l’AEFE imposait déjà une hausse de contribution de 8 000 euros, en modifiant unilatéralement le taux de PRRD, au motif d’offrir une visibilité financière sur cinq ans.

Aujourd’hui, cette promesse est balayée : ce sont désormais plus de 200 000 euros supplémentaires, voire 300 000 en 2028, qui sont exigés pour maintenir la convention. Ce revirement brutal, sans prévisibilité ni concertation suffisante, met en péril l’équilibre financier de l’EFH et fragilise toute une communauté éducative.

J’ai pu mesurer sur place l’inquiétude légitime des équipes et des représentants du conseil de gestion. Cette situation interroge profondément la méthode et la trajectoire imposées à notre réseau d’enseignement français à l’étranger. Car sur le terrain, les établissements fonctionnent, innovent et réussissent — comme en témoigne la qualité des projets pédagogiques de l’EFH et l’engagement remarquable de ses équipes.

La coopération étroite avec les autorités hambourgeoises est un atout majeur. Elle mérite d’être accompagnée, pas déstabilisée. À l’heure où une réflexion est engagée pour rapprocher l’EFH du Lycée franco-allemand à l’horizon 2032, au sein d’un pôle franco-allemand incluant également le consulat et l’Institut français, il est indispensable de garantir un cadre stable et lisible.

Je resterai aux côtés d’Henri Zeller, pleinement mobilisé pour défendre les intérêts de l’EFH et, au-delà, de l’ensemble du réseau de l’enseignement français à l’étranger. +d’images

Diplomatie économique
Conférence Cybersécurité

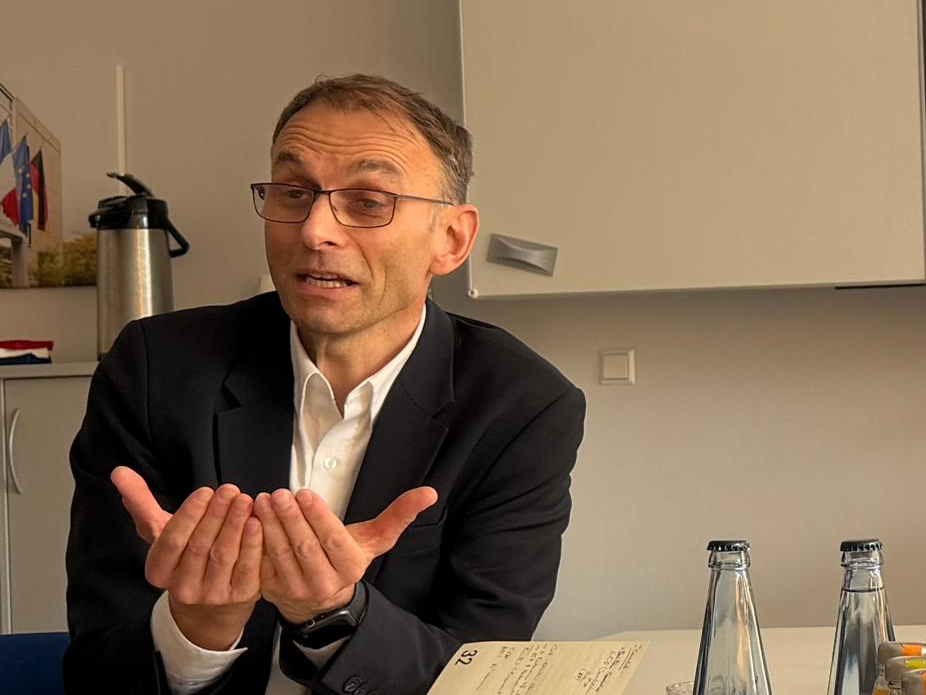
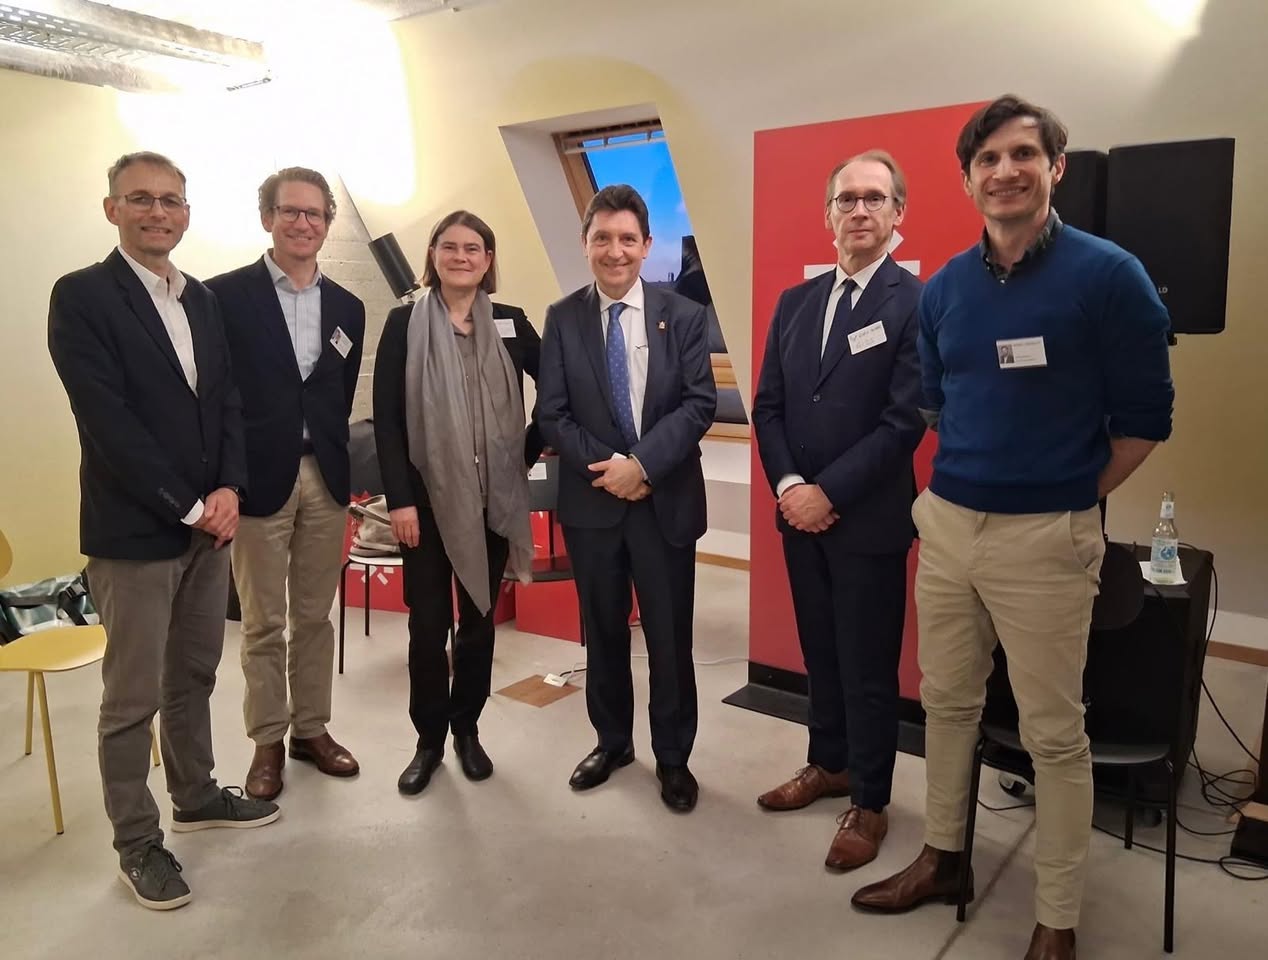
Cybersécurité, souveraineté technologique et géopolitique étaient au cœur de nos échanges lors d’une table ronde organisée à l’initiative d’Henri Zeller.

Aux côtés de Steffen Ganders (Tech Policy & Public Affairs – Samsung, German Bionic), Rina Bohle Zeller (Senior Policy Specialist, Agora / ex-Vestas) et Prof. Dr. Gary S. Schaal (Security Policy Research Helmut Schmidt University – German Institute for Defence and Strategic Studies GIDS), nous avons débattu, sous l’animation de Marc Pegeot, devant une trentaine d’acteurs issus du monde académique, de la recherche, de la tech et de l’industrie.

Trois axes majeurs ont structuré la discussion :
▪️ La souveraineté numérique comme enjeu géopolitique
▪️ Le rôle du Parlement et le cadre législatif européen face à des menaces en constante évolution
▪️ La coopération internationale en matière de cyberdéfense

Merci à Henri pour cette invitation et à l’ensemble des participants pour la richesse des échanges et leurs encouragements à poursuivre mon engagement pour une Europe numérique forte et souveraine. +d’images
CCEF – French Tech – Club d’affaires

Au consulat général, aux côtés de Lorène Lemor et d’Henri Zeller, j’ai participé à deux rencontres économiques complémentaires.

. D’abord avec Francis Laribau (Safran) et Pierre Tedeschi (Airbus), représentants des CCEF dans l’aéronautique.

Dans un contexte rare de croissance simultanée du civil et du militaire, un constat s’impose : sans engagement fort de l’État, d’atteindre la taille critique. L’État doit retrouver une capacité de projection et le sens du risque à cinq ans.
. Puis échange avec Célia Pégeot-Møller (French Tech) et Dr. Claus-Michael Allmendinger.

Dr Allmendinger, membre du conseil d’affaires franco-allemand (80 membres) et vice-président des associations franco-allemandes (jumelages, clubs, chorales), incarne le dialogue franco-allemand à Hambourg. Son engagement constant mérite un hommage appuyé.

Sous l’impulsion de Celia Moeller – présidente de la Tech Hambourg La communauté tech, autour de l’aviation, du maritime, de la fintech et des énergies renouvelables, est en attente la labellisation French Tech.

Hambourg s’affirme comme un laboratoire de l’hydrogène et de l’innovation industrielle.
V.I.E – Entreprises

Nouvelle séquence économique à Hambourg, aux côtés de Lorène Lemor et Henri Zeller, articulée en deux temps.

Premier temps : déjeuner avec trois VIE français.
. Gaspard Guillaume (Métropole de Nantes), détaché à la mairie de Hambourg dans le cadre d’un partenariat stratégique Nantes Métropole.
. Paul-Henri Bondu (TotalEnergies), spécialiste de l’éolien en mer, veille à la conformité environnementale des projets.
. Elies Hatoum (Airbus), ingénieur aérospatial, travaille au sein de l’équipe qualité de l’A320.

En Allemagne, on compte 800 VIE, dont 70 à 80 à Hambourg, après la Belgique et les États-Unis.

Tous soulignent l’intérêt du dispositif VIE pour leur carrière, mais aussi les difficultés d’accueil. Plusieurs regrettent un manque d’accompagnement homogène, certains ayant quitté leur mission avant terme.

Seconde séquence avec des acteurs de l’éolien offshore.
Parmi eux : Guillaume Clément (TotalEnergies / RWE) et Robin Corrèze (Luxcara).
Pour TotalEnergies, l’objectif est d’atteindre un prix énergie renouvelable équivalent à 60 dollars par baril. Ham

Communauté française
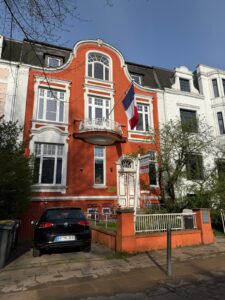
Consulat & Institut français

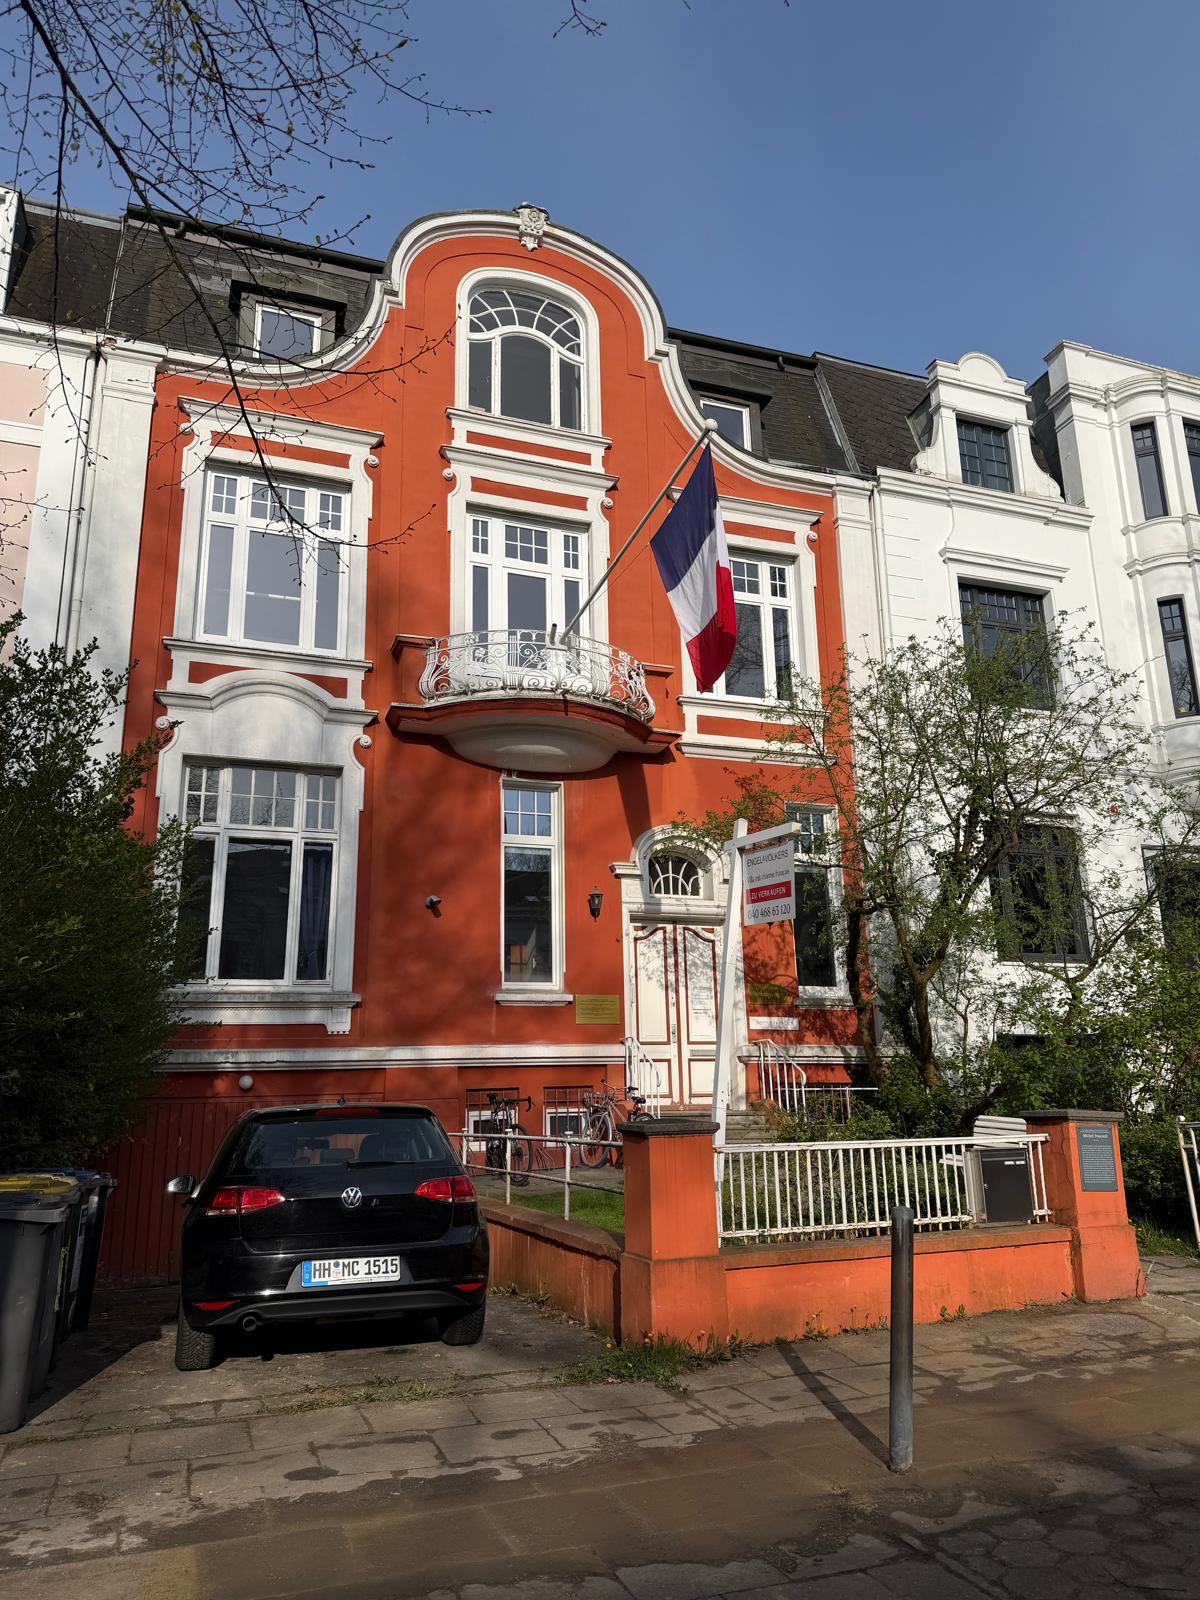
En visite au consulat de France à Hambourg, j’ai eu un échange approfondi avec Lorène Lemor, consule générale et directrice de l’Institut français.

Ce lieu, véritable porte sur le monde, incarne la présence française, même si le bâtiment actuel ne répond plus pleinement aux standards requis, notamment en matière d’accessibilité.

Depuis plus de dix ans, les activités consulaires et culturelles y sont regroupées. Une solution transitoire est envisagée, avant une future implantation à Altona, à proximité du Lycée français.

Le consulat, avec 2 agents, accompagne une communauté de 10 000 Français, dont 6 000 inscrits, avec des tournées consulaires renforcées.

Malgré des moyens contraints, l’Institut français mène une action remarquable : 80 projets culturels, 6 000 visiteurs et 1 400 élèves en 2025.

Le lieu porte aussi une mémoire forte : nous y célébrerons le centenaire de Michel Foucault, qui y acheva sa thèse. Un engagement essentiel pour notre rayonnement. +d’images
Philippe Guyot

Belle rencontre (ou plutôt retrouvailles) avec Philippe Guyot, l’une des grandes figures de la communauté française à Hambourg.

Lors de mon premier passage en 2015, il m’avait accueilli en tant que président des CCEF.

Son engagement n’a jamais faibli : président du comité de gestion du Lycée Français de Hambourg, il a contribué à rendre l’établissement plus accessible en divisant par trois les frais de scolarité dès 2008.

Il est aussi l’un des cofondateurs du Prix V.I.E Allemagne, une belle initiative au service des talents et des entreprises.

Un parcours remarquable, porté par l’engagement, la vision et le sens du collectif. Respect.
Café Par Ici

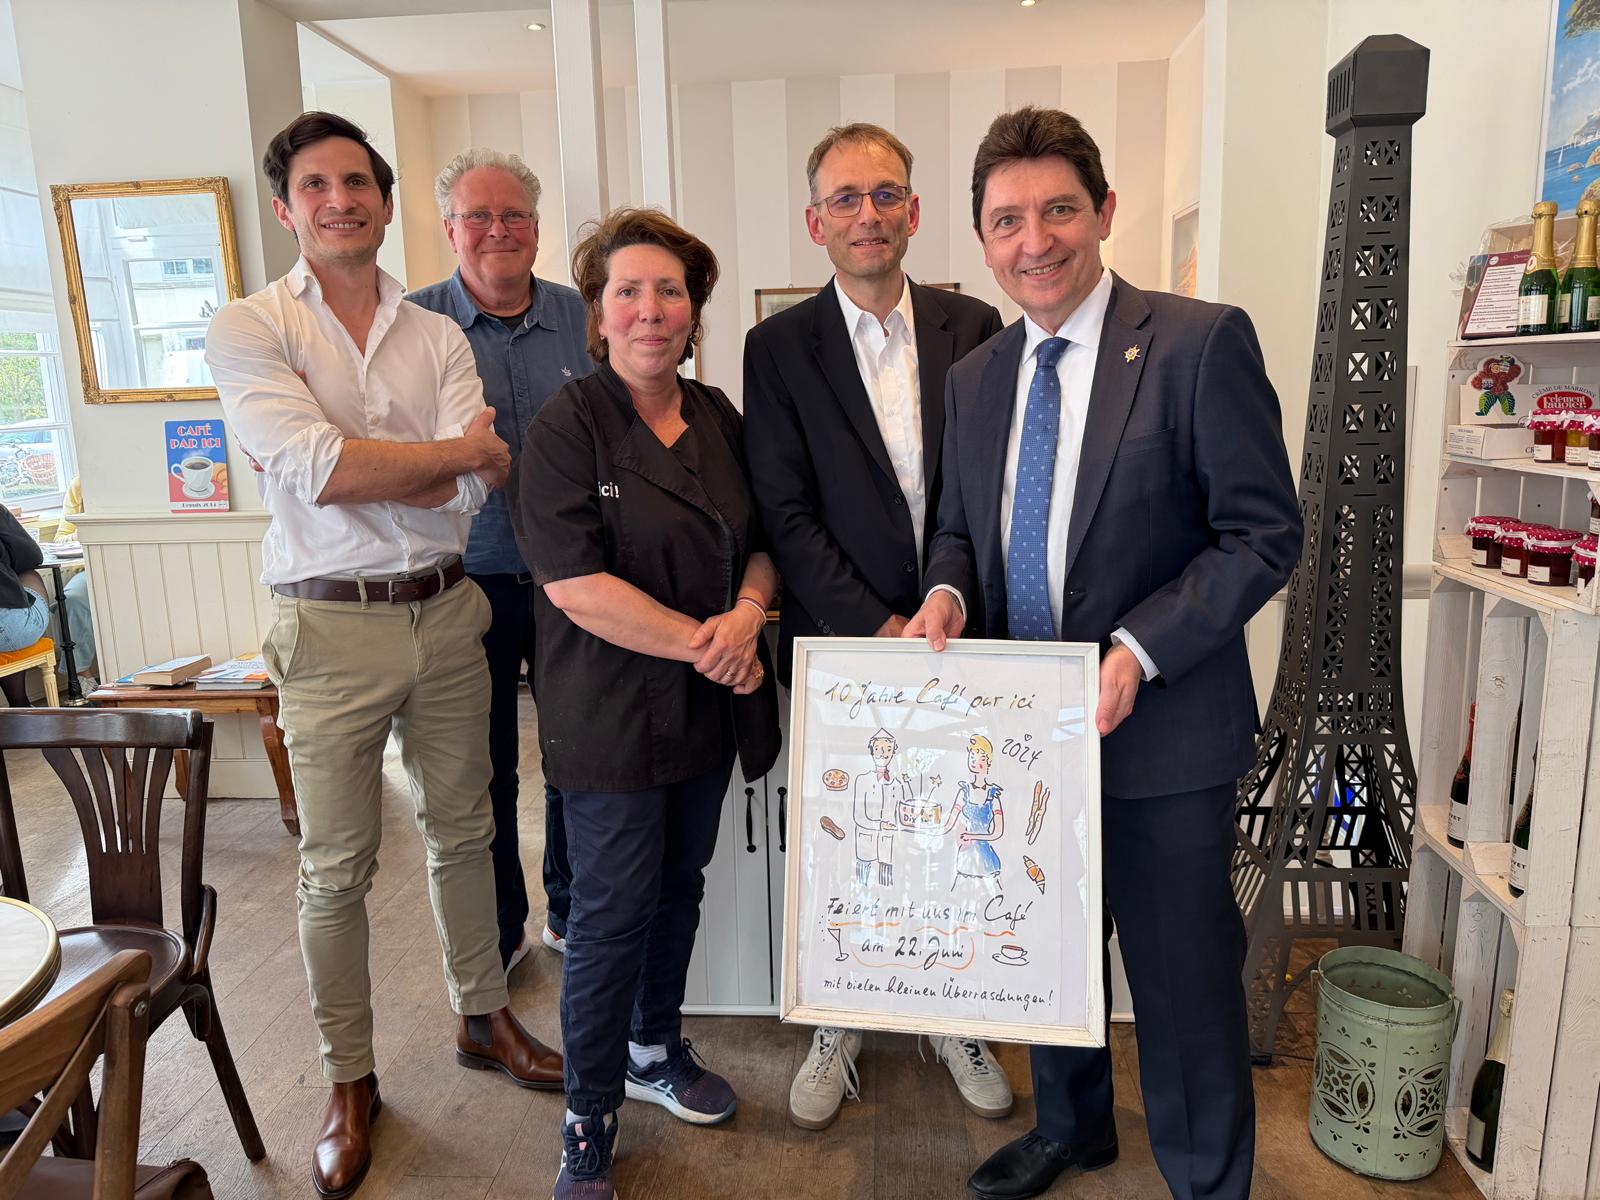
Pour l’ultime séquence de mon déplacement dans la capitale hanséatique, Henri Zeller et Marc Pegeot, m’ont entraîné à la découverte de Café Par Ici, une réussite entrepreneuriale française portée par Agnès Brinken.

Créée il y a 10 ans, l’entreprise s’est développée avec dynamisme et compte aujourd’hui une trentaine de collaborateurs, entre atelier de production, boutique et salon de thé.

Café Par Ici fait vivre un véritable art de vivre à la française : baguettes, croissants, chocolatines, brioches et viennoiseries fraîchement préparées accueillent les clients dès le petit déjeuner, avant de laisser place, l’après-midi, à une sélection de tartes salées et sucrées.

Le tout dans un cadre chaleureux, avec une terrasse particulièrement appréciée dès l’arrivée des beaux jours.

Je peux en témoigner : difficile de résister à la tentation d’une pâtisserie chez Café Par Ici ! Félicitations à Agnès qui nous offre une belle démonstration du savoir-faire français qui s’exporte et s’épanouit à Hambourg. +d’images
Actualisation de la LPM – Audition de Catherine Vautrin – Vidéo Q/R (3’16)

Le 28 avril, lors de l’audition de Catherine Vautrin sur l’actualisation de la LPM, j’ai alerté sur un angle mort : le programme 129 (hors LPM), dont je suis co-rapporteur. J’ai appelé à une mise à niveau cohérente avec l’effort de défense et relayé un message clair du secteur aéronautique : sans engagement fort de l’État et sans vision à cinq ans, nous manquerons la taille critique.

Je remercie Mme la ministre des Armées et des anciens combattants pour la clarté et la précision de sa réponse.


Voir l’intégralité de l’audition Enjeux de l’actualisation de la LPM du 28 avril sur le site du Sénat

VERBATIM de mon intervention

Madame la Ministre,

Le programme 129 relatif à la Coordination du travail gouvernemental dont je suis co-rapporteur avec mon collègue Michaël Vallet, n’entre pas budgétairement dans le champ de l’actualisation de la LPM, néanmoins ce sont les crédits du Premier ministre qui financent les fonds spéciaux nécessaire à l’action des services de renseignement, notamment la DGSE.

Or, la cour des comptes vient de signaler une hausse importante des dépenses en fonds spéciaux avec 160 millions d’euros exécutés en 2025, contre 67 M€ de crédits votés. Cela fait plusieurs années, depuis le déclenchement de la guerre en Ukraine, que je signale cette sous-budgétisation par rapport aux 101,2M€ consommés en 2023, puis 114,1M€ en 2024. Ce constat est d’ailleurs confirmé par le rapport annuel de la Délégation parlementaire au renseignement.

Comme tout le monde s’accorde sur le fait que les services de renseignement vont continuer à être fortement sollicités, il conviendrait que le programme 129 soit mis à niveau selon la même logique que les sur-marches prévues par l’actualisation de la LPM.

Pourriez-vous Madame la Ministre peser sur ces arbitrages ?
Enfin, j’ai un message de deux représentants de l’aéronautique rencontrés récemment à partager avec vous :
À une époque rare où le civil et le militaire sont en forte croissance en même temps,
Sans engagement fort de l’Etat on n’aura pas la taille critique, pour faire les investissements nécessaires.
L’état doit retrouver la sensation du risque à 5 ans.

Le message est passé.
Je vous remercie.