Accueil      En circonscription      Sénat      Bilan de mandat      Revue de Presse          Parcours      Contact     
    

L’invité du CyberCercle au sujet de la revue stratégique de cyberdéfense

En qualité de rapporteur des crédits du programme 129 « Coordination du travail gouvernemental » (gestion de crises, cyberdéfense, renseignement), je travaille sur les questions de cybersécurité, au nom de la commission Défense du Sénat, depuis octobre dernier (lire la dépêche).
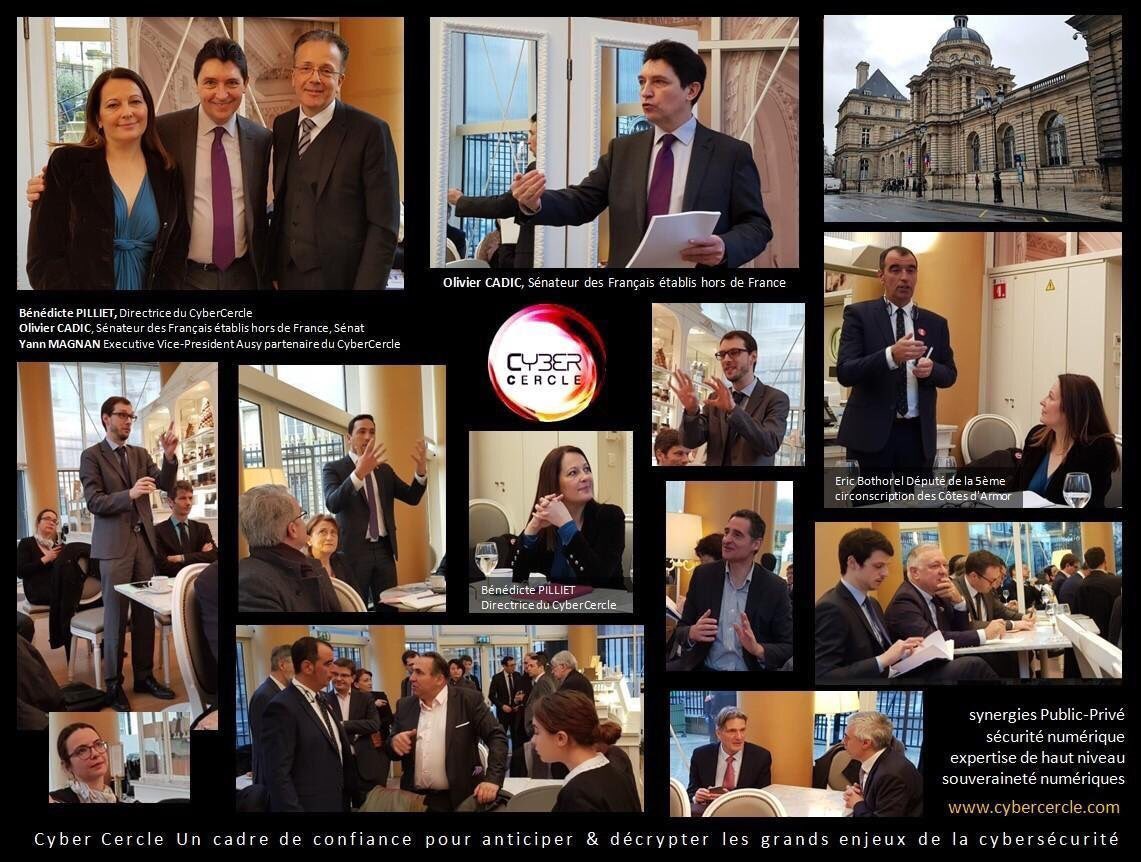
J’avais pris la mesure d’un niveau de menace planétaire sans précédent. “Winter is coming”, a dit le patron de la direction nationale de la cyber-sécurité israélienne, fin janvier, lors du Cybertech 2018 devant un gratin mondial d’experts.

L’espionnage, les trafics illicites, la déstabilisation et le sabotage représentent les quatre types d’objectifs des attaquants informatiques, nous explique l’Anssi, Agence nationale de la sécurité des systèmes d’information, dans un document rendu public le 12 février dernier : la revue stratégique de cyberdéfense.

Cette revue est l’équivalent d’un livre blanc, premier du genre et décrit comme “un grand exercice de synthèse stratégique” visant à renforcer la sécurité numérique de nos citoyens et nos les institutions, sur la base de sept axes de travail (télécharger).
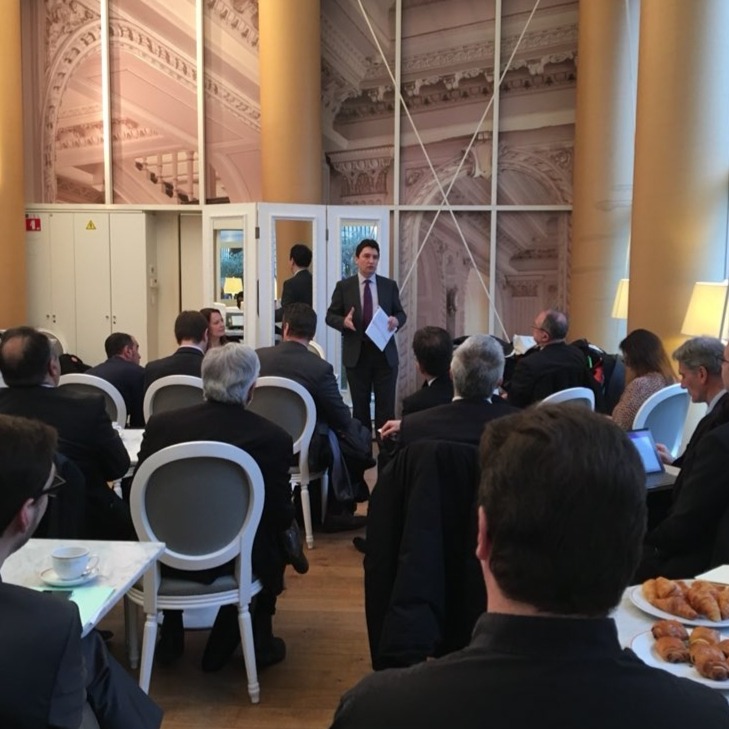
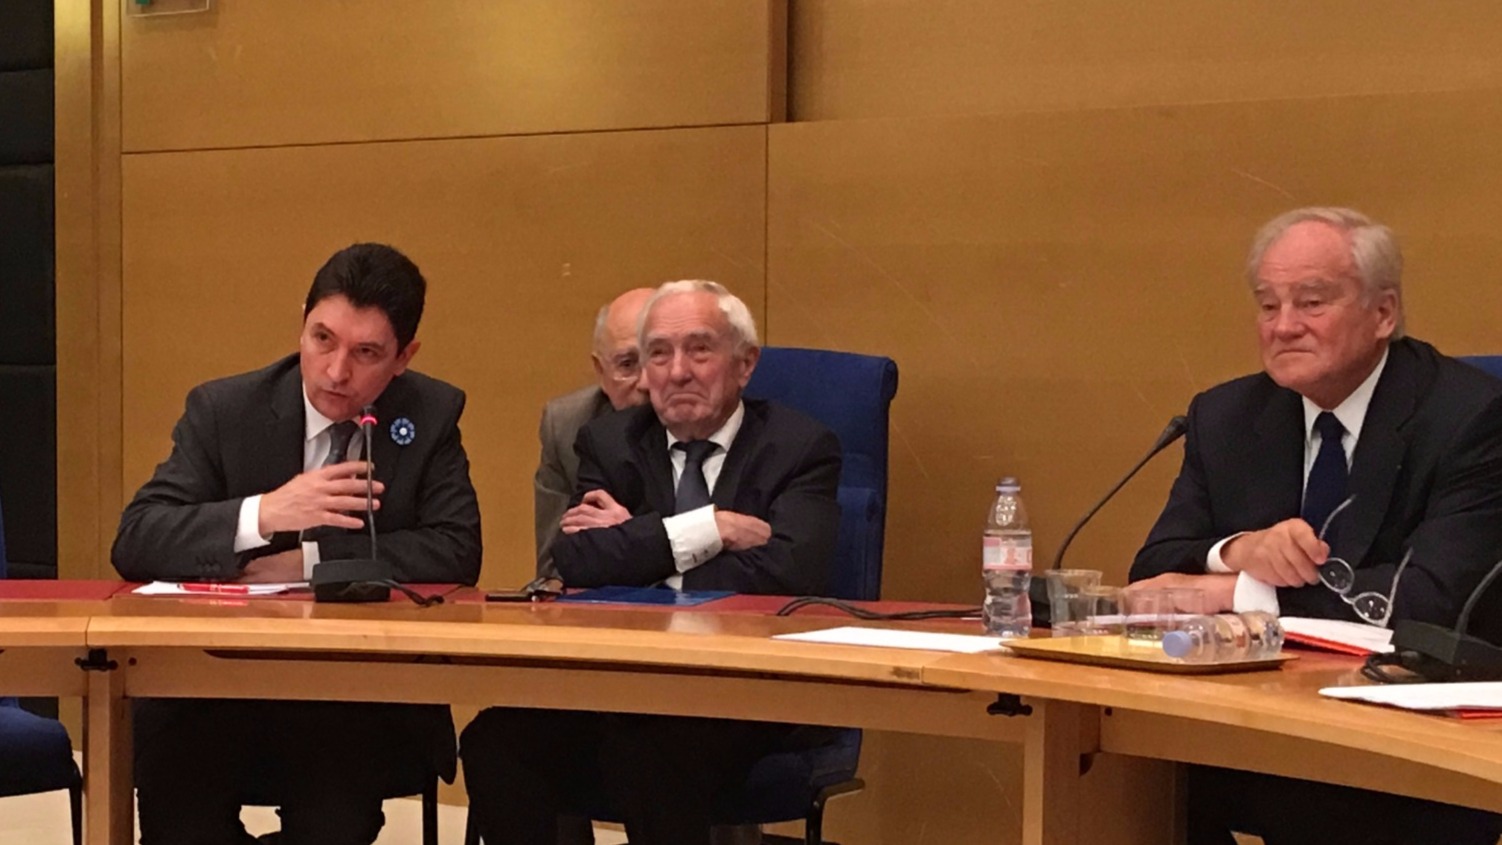
Ce document a été établi dans le cadre de la loi de programmation militaire (LPM) qui va prochainement mobiliser notre commission Défense. Au fait, pourquoi ne pas nommer un général pour la cyberdéfense qui vienne devant le Sénat au même titre que les chefs d’Etat-major des trois armes (air, terre, mer) ? Ce fut ma proposition pour donner le ton lors du petit déjeuner débat organisé par le CyberCercle, le 15 février dernier. Sa présidente, Bénédicte Pilliet, avait réuni autour de moi une trentaine de responsables de grandes entreprises et quelques hauts fonctionnaires, tous soucieux d’avoir le regard d’un parlementaire sur cette revue stratégique de cyberdéfense.

Je ne me considère pas comme un expert, ai-je prévenu d’emblée, en soulignant que ce terme était parfois galvaudé et profitait à ceux qui veulent imposer leur vision technocratique de la société, autrement dit en multipliant les obligations réglementaires. Je répète comme un mantra que les politiques doivent reprendre la main et ne pas laisser les experts des ministères à la manœuvre. Les Français de l’étranger ont tous en mémoire l’annulation du vote par internet en 2017… pour cause de « menaces » sur le scrutin. Cette défaite de notre système de défense numérique qui a préféré ne pas mener bataille ne doit pas se renouveler, a annoncé Emmanuel Macron devant l’Assemblée des Français de l’étranger, «sinon la France ne serait plus la France»!
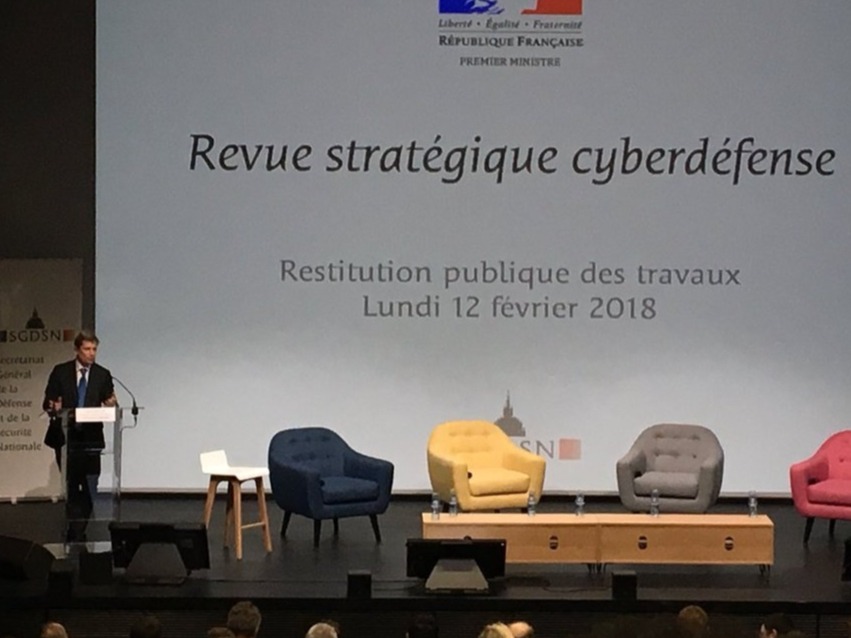
Le 12 février, à la Station F, j’ai assisté à la présentation officielle de la revue stratégique de cyberdéfense par Louis Gautier, secrétaire général de la défense et de la sécurité nationale (SGDSN), en présence de Mounir Mahjoubi, secrétaire d’État chargé du numérique. Présentation suivie de trois tables rondes sur le rôle de l’État.

Reprendre la main pour les parlementaires revient aussi à ne pas sacraliser la revue stratégique, par ailleurs incomplète (quelle stratégie de contre-influence lorsque nos valeurs démocratiques sont attaquées ? quels moyens de lutte contre l’usurpation d’identité numérique de nos institutions de confiance ?…) et peu assurée : “Notre modèle manque encore d’une confirmation de ses principes de base, d’une description précise de sa gouvernance, d’une clarification de son organisation opérationnelle” (p.45)

Au moment des échanges avec la salle, je me suis senti sur la même longueur d’onde que tous ces responsables de sécurité, aux prises avec les normes franco-françaises, les certifications au long-cours ou la déferlante des produits connectés comme autant de chevaux de Troie.

J’ai ressenti un consensus lorsque j’ai avancé que la cybersécurité dans l’entreprise devait se concevoir dans le cadre de sa politique d’assurance-qualité et non en créant de nouvelles obligations réglementaires dédiées, comme le propose le secrétaire d’État chargé du numérique.

Préférer l’efficacité au formalisme apparaît logique et évident pour des entrepreneurs. La preuve que le lien entre les parlementaires et les entreprises doit se renforcer, sous peine de perdre le sens commun.

Crédit photo : Yann Magnan (Ausy group)
PLF 2018 – Rapporteur du programme 129 (Vidéo – 3:30m)

Je suis intervenu le 30 novembre en qualité de rapporteur pour avis de la commission des Affaires étrangères, de la Défense et des Forces armées pour le programme 129 « Coordination du travail gouvernemental ».

Les crédits du programme 129 (gestion de crises, cyberdéfense, renseignement) progressent de 1,2 % en autorisations d’engagement et de 3 % en crédits de paiement. Il faut s’en réjouir, car ils portent les moyens de services indispensables à la politique de défense et de sécurité de notre pays. C’est pourquoi la commission s’est déclarée, à l’unanimité, favorable à l’adoption des crédits de cette mission.

J’ai concentré mes propos sur les crédits attribués à la cybersécurité en formulant plusieurs observations, en particulier sur les missions et les moyens de l’Agence nationale de la sécurité des systèmes d’information (ANSSI).

Voir la VIDÉO (3:30) ou lire l’intervention

PLF 2018 : mon rapport sur le programme 129 “Coordination du travail gouvernemental”

Dans le cadre du projet de loi de finances 2018, la commission des Affaires des étrangères et de la Défense a entendu divers rapports pour avis. En qualité de rapporteur du programme 129 “Coordination du travail gouvernemental” (gestion de crises, cyberdéfense, renseignement), je suis intervenu avec mon collègue Rachel Mazuir, le 8 novembre, pour commenter les crédits affectés à ce programme (qui s’intègre plus globalement à la Mission “Direction de l’action du Gouvernement”).

(g. à d.) Olivier Cadic et Rachel Mazuir, rapporteurs ; Christian Cambon, président de la commission.

J’ai centré mes observations sur le rôle de l’ANSSI, l’autorité nationale en matière de sécurité et de défense des systèmes d’information (prévention, réaction, formation et labellisation). J’ai rappelé que la France figurait au 8ème rang mondial des pays où la cybercriminalité était la plus active et au 4ème rang en Europe.

La cybercriminalité est de plus en plus puissante et virulente, comme l’atteste l’inflation dramatique des rançongiciels. Notre pays n’est pas épargné, non plus, par les vols d’identifiants : avec 85,3 millions d’identifiants volés, elle pointe à la 2ème place mondiale.

Globalement, nous nous sommes montrés satisfaits de l’évolution en hausse des crédits du programme 129 (73,39 M€, soit + 11,4%). En 2018, l’Agence sera ainsi en mesure de recruter 25 personnes, même si celle-ci considère que son effectif devrait compter une centaine d’agents supplémentaires. La principale opération d’investissement concernera le centre de stockage des données pour traiter et conserver les données recueillies lors des cyberattaques.

Nous avons proposé, avec succès, à la commission d’exprimer un avis favorable. Lire mon intervention

CyberDéfense : ma question à Florence Parly & sa réponse (Vidéo)

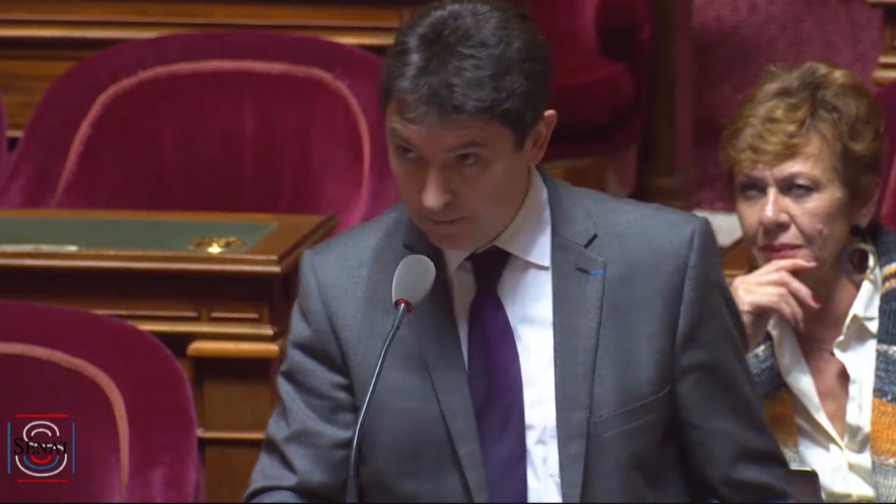
En séance publique du 24 octobre 2017, j’ai interrogé Florence Parly, ministre des Armées, lors du débat sur la Revue stratégique de défense et de sécurité nationale.

L’instrumentalisation des réseaux sociaux est désormais considérée par le Pentagone comme la plus grande menace militaire des années à venir dans le domaine des guerres hybrides.

Je me suis montré inquiet devant l’absence d’exposé de stratégies de contre-influence et de promotion de nos valeurs démocratiques dans la Revue stratégique.

Voir la VIDÉO

Lire mon intervention

République numérique : projet adopté par le Sénat, incluant mon amendement

Je salue le remarquable travail de mon collègue Christophe-André Frassa était le rapporteur de la commission des Lois. Son appui déterminé m'a permis de faire adopter mon amendement destiné à protéger l'Afnor.

Je salue le remarquable travail de mon collègue Christophe-André Frassa qui était le rapporteur de la commission des Lois. Son appui a été déterminant pour faire adopter mon amendement destiné à protéger l’Afnor.

Le numérique a transformé le monde en un village global. Cela ne nous empêche pas de construire notre “République numérique” bien à nous, française, avec notre conception de l’ouverture des données ou de la protection des données individuelles. On comprend mieux pourquoi la France promulgue cinq fois plus de lois que le Royaume-Uni ou l’Allemagne, par exemple.

Après avoir adopté 155 amendements, le Sénat a voté le 3 mai, en première lecture, le projet de loi du gouvernement par 323 voix pour et 1 contre.

Quels ont été les apports du Sénat ? Citons l’obligation aux plateformes collaboratives de transmettre les données de leurs clients à l’administration fiscale ; l’obligation pour les plateformes de location de logement de s’assurer que leurs utilisateurs ne louent pas leur résidence principale plus de 120 jours par an ; une franchise de 5000€ pour les particuliers qui tirent des revenus de plateformes collaboratives ; l’obligation pour les opérateurs télécoms de développer leur couverture numérique ; la prévention contre le cyber harcèlement dès l’école ; la qualification de pratique anticoncurrentielle pour les moteurs de recherche qui favorisent leurs propres services.

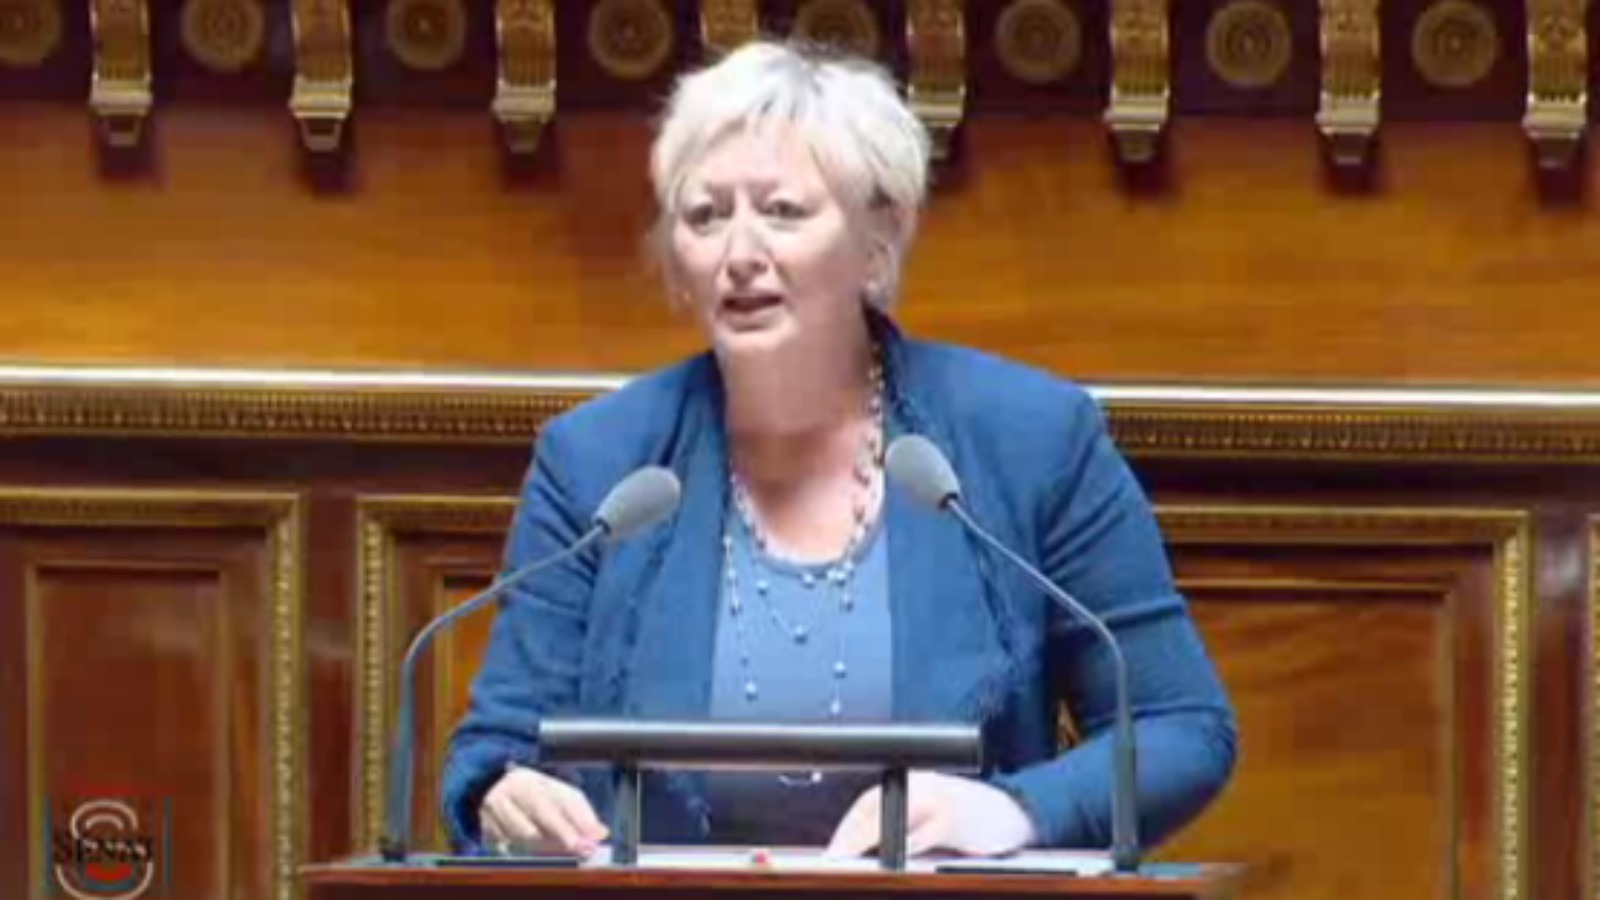
La sénatrice Catherine Morin-Desailly, s'est exprimée au nom du groupe UDI-UC. (à propos du moteur de recherche européen Qwant, respectueux de la vie privée) "Il s'agit pour la France et l'Europe d'avoir une ambition et une stratégie industrielle forte. La labélisation French Tech c'est bien, mais insuffisant" (à propos du rachat de Withings – santé connectée) "A défaut d'un schéma de développement français et européen du numérique, c'est une de nos pépites qui nous échappe, c'est donc un pilotage industriel et financier qui se fera encore depuis la Californie".

Ma collègue Catherine Morin-Desailly a pris la parole au nom du groupe UDI-UC. (à propos du rachat de Withings – santé connectée) “A défaut d’un schéma de développement français et européen du numérique, c’est l’une de nos pépites qui nous échappe. C’est donc un pilotage industriel et financier qui se fera encore depuis la Californie !”.

Et aussi, la mise en place “expérimentale” d’un CDD pour les joueurs de jeux vidéo compétitifs. Puisqu’on vous le dit que le Sénat s’est rajeuni…

Mon amendement, quant à lui, visait à ne pas obliger l’Afnor à mettre en libre disposition sur internet et gratuitement certains de ses documents, notamment ceux issus du processus de normalisation de cette association.

En effet, la mise en ligne de ces données provoquerait la mise à l’index de l’Afnor par la communauté internationale, voire son exclusion des instances internationales de normalisation (ISO, CEN…), où elle siège au nom de la France pour défendre notre compétitivité.

Cet amendement a été adopté contre l’avis du gouvernement (Lire mon discours). Je remercie le rapporteur Christophe André Frassa, ainsi que mes collègues cosignataires Mmes Billon, Lamure et Lopez et MM. Bonnecarrère, de Raincourt, B. Fournier, Gabouty, Grand, L. Hervé, Laménie, Lasserre, Marseille et Pozzo di Borgo

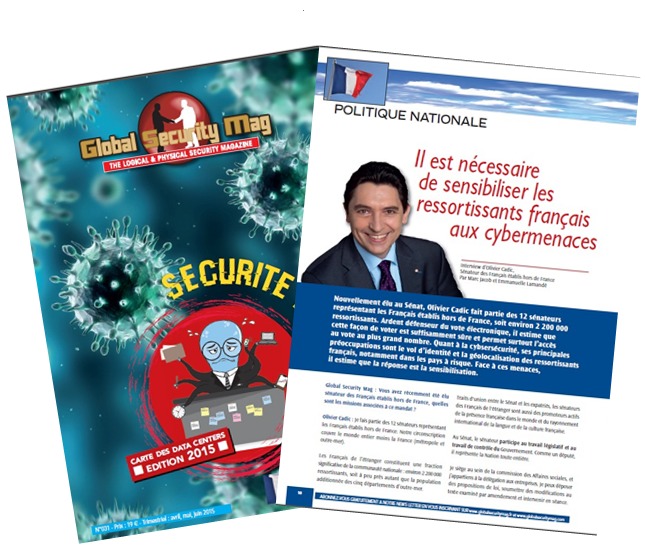
« Il faut anticiper les comportements à risques », article dans Global Security Mag

Article dans Global Security Mag (n°31 – mai 2015) : « Il est nécessaire de sensibiliser les ressortissants français aux cybermenaces » :

Global Secu 31« Nouvellement élu au Sénat, Olivier Cadic fait partie des 12 sénateurs représentant les Français établis hors de France, soit environ 2.200.000 ressortissants. Ardent défenseur du vote électronique, il estime que cette façon de voter est suffisamment sûre et permet surtout l’accès au vote au plus grand nombre. Quant à la cybersécurité, ses principales préoccupations sont le vol d’identité et la géolocalisation des ressortissants français, notamment dans les pays à risques. Face à ces menaces, il estime que la réponse est la sensibilisation.

(…)

Olivier Cadic : « Le principe d’une erreur, c’est qu’au moment où on la commet, on ne sait pas que c’est une erreur. Sinon, on ne la ferait pas. Il faut donc anticiper les comportements à risques et informer le plus largement possible pour éviter l’irréparable, tout en sachant que le risque zéro n’existe pas. »

Lire l’article